Cyber Risk et TPRM : pourquoi l’évaluation ponctuelle des tiers ne suffit plus ?
Le risk cyber des fournisseurs est maintenant à l’agenda des RSSI mais également des Directions des Achats. Une dualité qui nécessite une orchestration à travers une solution unique des évaluations qui doivent se faire en transparence permettant un pilotage en temps réel.
Est-ce que les certifications ISO des fournisseurs sont suffisantes ?
Rappel
Un tiers, même de rang inférieur, présente un risque d’arrêt d’activité en cas d’attaque Cyber.
Les évaluations Cyber Risk s’adossent sur les 3 niveaux d’évaluations du TPRM
Cyber Risk et TPRM : pourquoi l’évaluation ponctuelle des tiers ne suffit plus ?
Le risque cyber lié aux fournisseurs n’est plus uniquement un sujet de RSSI. Il s’impose désormais à l’agenda des Directions des Achats, tant la dépendance aux tiers est devenue un facteur déterminant dans la continuité des activités.
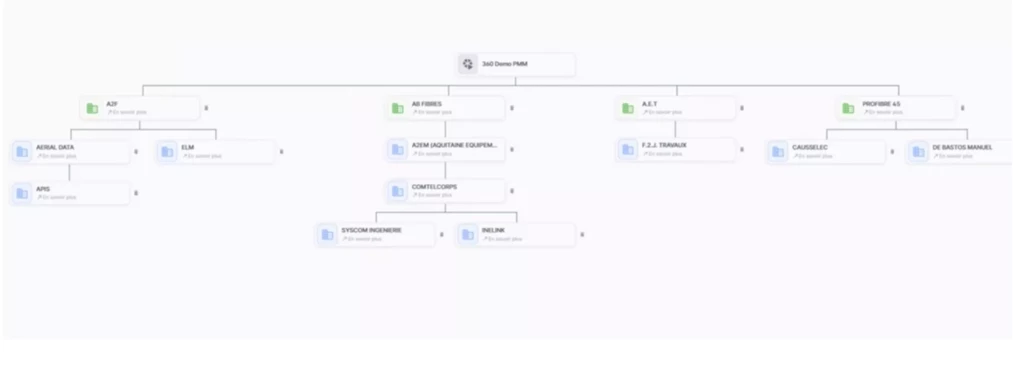
Prestataires IT, fournisseurs stratégiques, sous-traitants ou partenaires disposant d’un accès au système d’information : chaque tiers peut constituer un point d’exposition. Et le risque ne s’arrête pas aux fournisseurs de rang 1. Une attaque touchant un acteur situé plus loin dans la chaîne peut, par effet de cascade, provoquer une interruption de service, une compromission de données ou un arrêt d’activité.
Le risque cyber ne suit pas le calendrier des évaluations
Une évaluation cyber fournit une photographie du niveau de risque d’un tiers à un instant donné. Mais cette photographie peut rapidement devenir obsolète.
Entre deux évaluations, un fournisseur peut connaître une attaque, découvrir une vulnérabilité critique, modifier son infrastructure, changer de prestataire technologique ou voir son niveau d’exposition se dégrader.
Le problème n’est donc plus seulement de savoir si un fournisseur était suffisamment sécurisé au moment de son onboarding. Il faut pouvoir déterminer si son niveau de risque reste acceptable pendant toute la durée de la relation.
Les certifications ISO sont-elles suffisantes ?
Les certifications, notamment ISO 27001, constituent des éléments importants dans l’évaluation d’un fournisseur. Elles apportent des garanties sur l’existence de processus, de dispositifs de gouvernance et de pratiques structurées en matière de sécurité.
Mais une certification ne peut, à elle seule, représenter l’intégralité du niveau de risque cyber d’un tiers.
Elle constitue une preuve documentaire à intégrer dans une analyse plus large. Une organisation certifiée peut elle aussi être confrontée à une vulnérabilité, une attaque ou un incident de sécurité.
RSSI et Achats : pourquoi le Cyber Risk devient un sujet commun ?
Cette évolution modifie également la gouvernance du risque fournisseur.
Les Directions des Achats connaissent les fournisseurs, les contrats, leur criticité et leur rôle dans la chaîne de valeur. Les RSSI disposent, quant à eux, de l’expertise nécessaire pour définir les exigences de cybersécurité et interpréter les signaux techniques.
Ces deux approches sont complémentaires.
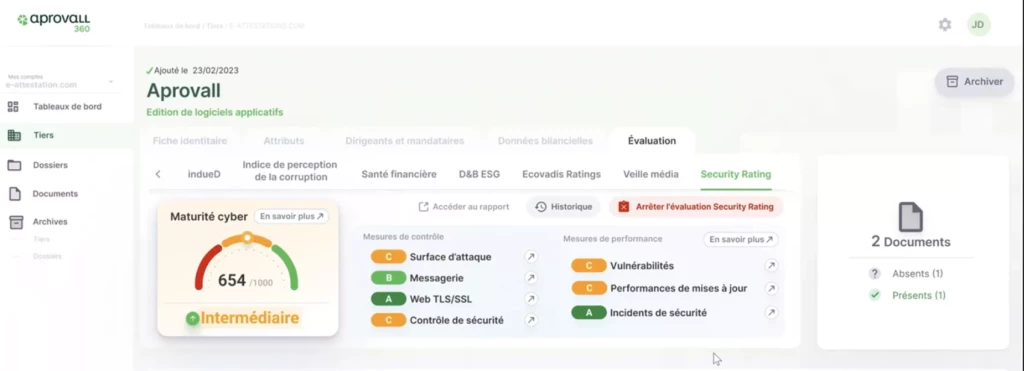
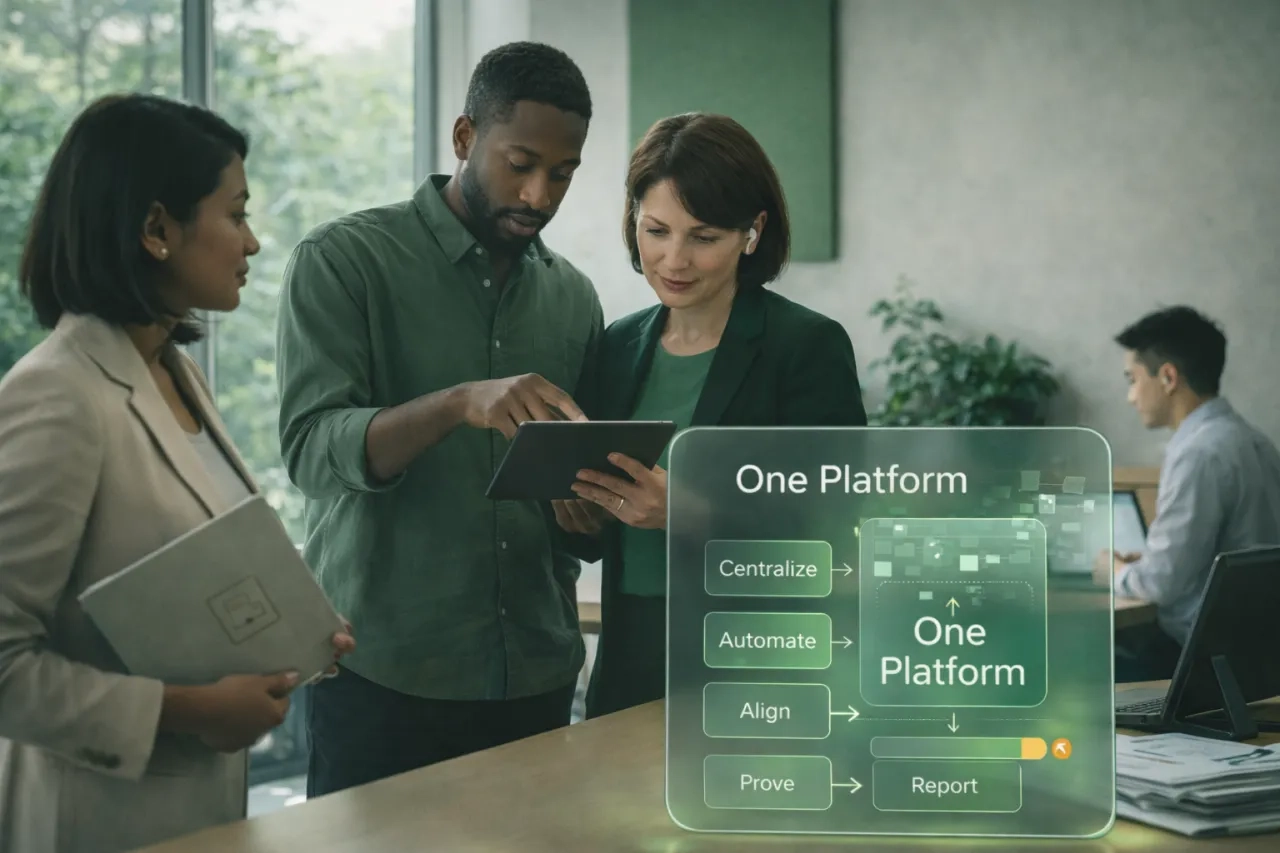
Le TPRM permet justement de créer ce référentiel commun : une plateforme unique pour centraliser les évaluations, partager l’information et piloter le niveau de risque des tiers en toute transparence.
Du questionnaire au monitoring : multiplier les signaux de risque
L’évaluation du Cyber Risk dans une démarche TPRM ne repose pas sur une seule méthode. Elle combine différents niveaux d’analyse, en fonction de la criticité du tiers et du niveau de risque identifié.
Le premier niveau repose sur l’analyse documentaire et les questionnaires d’évaluation. Politiques de sécurité, certifications, procédures, dispositifs de continuité ou réponses aux questionnaires permettent d’établir un premier niveau de connaissance du fournisseur. L’analyse humaine de ces éléments reste essentielle pour interpréter les preuves fournies et identifier les éventuelles incohérences.
Cette approche déclarative et documentaire doit être complétée par des sources externes et des signaux actualisés. La surveillance de la presse et des sources d’information permet notamment d’identifier des incidents, attaques ou événements susceptibles de modifier rapidement l’exposition d’un fournisseur.
Enfin, pour les fournisseurs les plus critiques ou lorsqu’un niveau de risque élevé est détecté, l’audit sur site permet d’approfondir l’évaluation et de confronter les informations collectées à la réalité opérationnelle.
L’objectif n’est donc pas de choisir entre questionnaire, certification, scoring ou audit, mais de combiner ces différentes méthodes selon le niveau de criticité du tiers.
Evaluer en continu pour agir avant l’incident
C’est précisément ici que l’approche TPRM d’Aprovall prend toute sa valeur.
Centraliser les informations ne suffit pas. Elles doivent pouvoir être actualisées, croisées et transformées en décisions opérationnelles.
Une évolution d’un score cyber, l’apparition d’une information dans la presse ou l’identification d’une nouvelle vulnérabilité doit pouvoir déclencher une alerte, une réévaluation ou un plan d’action adapté.
Pour les RSSI comme pour les Directions des Achats, l’enjeu est le même : disposer d’une vision commune, actualisée et exploitable du risque fournisseur.
Car face au Cyber Risk, la véritable question n’est plus seulement : « Ce fournisseur était-il conforme lors de sa dernière évaluation ? »
Elle devient : « Quel risque représente-t-il aujourd’hui pour mon organisation ? »
Savez-vous à quel niveau évaluer chaque tiers sur le risque cyber ?
Le 15 octobre à 11h, Aprovall décrypte avec Board of Cyber et Galink les 3 niveaux d’évaluation du risque cyber tiers, à adapter selon votre cartographie fournisseurs et vos capacités opérationnelles.
-
 14 janvier 2026Plateforme TPRM : simplifier les risques tiers pour Achats & ConformitéTPRM&TPGRCDécouvrez comment une plateforme TPRM unique centralise les données, automatise les processus et facilite la collaboration entre Achats et Conformité.
Lire plus
-
 24 février 2026Portail tiers gratuit : pourquoi il transforme la relation fournisseursTPRM&TPGRCPortail tiers gratuit : le levier n°1 d’adoption et de fluidité Portail tiers gratuit : il supprime le frein principal côté fournisseurs (le coût), réduit les échanges email/téléphone et améliore la fiabilité des informations. Résultat : moins de relances, plus de transparence et une relation Achats/Finance-fournisseurs plus fluide. Chaque année, des milliers d’heures de travail sont […]
Lire plus
-
24 mars 2026Classe C : structurer la gestion des fournisseurs avec le TPRMTPRM&TPGRCClasse C : piloter les fournisseurs à faible dépense avec une approche TPRM proportionnée Classe C : dans de nombreuses organisations, ces fournisseurs représentent la majorité du panel mais restent peu pilotés. Structurer leur gestion grâce au TPRM permet de segmenter les risques, d’automatiser la collecte documentaire et d’assurer une surveillance continue, tout en maintenant […]
Lire plus
-
13 mai 2026Gestion des risques tiers : les 5 leviers qui ont permis à TAG Heuer d’atteindre 80 % de complétude fournisseurs.TPRM&TPGRCLe taux de complétude documentaire, indicateur clé de la gestion des risques tiers Dans une démarche de gestion des risques tiers, le taux de complétude documentaire est l’un des indicateurs les plus révélateurs de la maturité réelle du dispositif. Il mesure, dans les faits, la proportion de fournisseurs ayant transmis les informations attendues : documents […]
Lire plus