Conformité et maîtrise des risques fournisseurs dans le secteur public : vers une vision globale du risque des tiers
La gestion des fournisseurs ne se limite plus à la collecte de documents réglementaires. Sous l’effet des nouvelles exigences légales, organisations publiques doivent désormais évaluer leurs tiers avant la relation, sécuriser leur référencement et surveiller leurs risques dans la durée.
Cette vigilance commence dès l’évaluation préalable. Avant un achat, une vente, le versement d’une subvention ou la mise à disposition d’un crédit, l’analyse du tiers peut croiser score financier, conformité, probité, RSE ou Cyber. La Société des Grands Projets (SGP) a ainsi intégré l’évaluation Sapin 2 de ses 2 900 fournisseurs et automatisé leur scoring, tout en adaptant ses critères aux spécificités de la maîtrise d’ouvrage publique.
La sécurisation se poursuit lors de la création du tiers dans le référentiel Finance. Chez Espacil Habitat, le contrôle SIRET–IBAN sécurise la création ou la modification des coordonnées bancaires de 2 000 fournisseurs. Selon Flavie Tremaudan, Juriste référent Achats, ce dispositif a « fortement réduit les risques de fraude avec Aprovall».
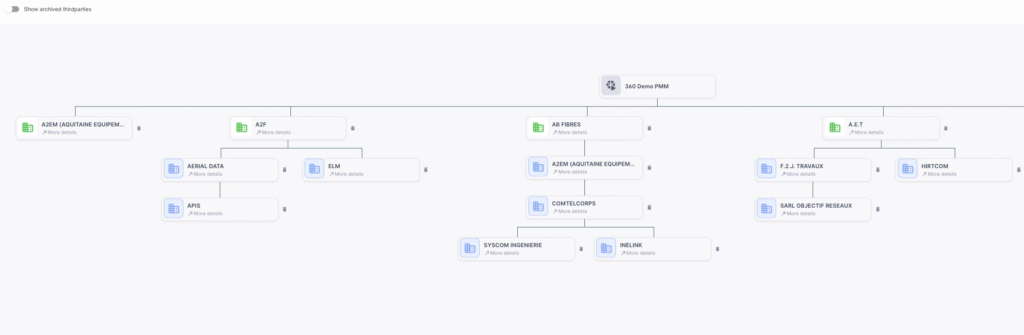
Le périmètre réglementaire s’étend également aux sous-traitants. La loi n° 2026-534 du 25 juin 2026, dans le prolongement des enjeux soulevés par l’arrêt de la Cour de cassation du 4 septembre 2025, renforce les exigences de vigilance. La SGP centralise déjà attestations fiscales et sociales, assurances, documents relatifs au travail détaché et déclarations de sous-traitance.
En parallèle, les nouvelles exigences environnementales applicables aux marchés publics depuis le 22 août 2026 renforcent la nécessité de piloter les engagements RSE. Le Département de la Vendée consolide ainsi des indicateurs sociaux, environnementaux et d’accès à la commande publique pour son prochain Plan Vendée Achat Durable – SPASER. Une démarche qui rejoint l’esprit du Label RFAR, fondé sur le pilotage durable de la relation fournisseurs.
Toutes ces dimensions ont un dénominateur commun : la donnée et la preuve. Au SDIS 34, la centralisation des informations par tiers et par marché permet de disposer d’indicateurs précis, d’accélérer les contrôles et d’assurer une traçabilité complète depuis Aprovall.
Finance, RSE, Éthique & Compliance, Cyber, sous-traitance et conformité documentaire ne peuvent donc plus être pilotés en silos. Une approche TPRM permet de réunir ces risques dans un même parcours : évaluer, sécuriser, automatiser et surveiller. Un portail configurable, adapté aux processus internes, permet alors de conjuguer gain de temps, conformité et maîtrise durable du risque tiers.
-
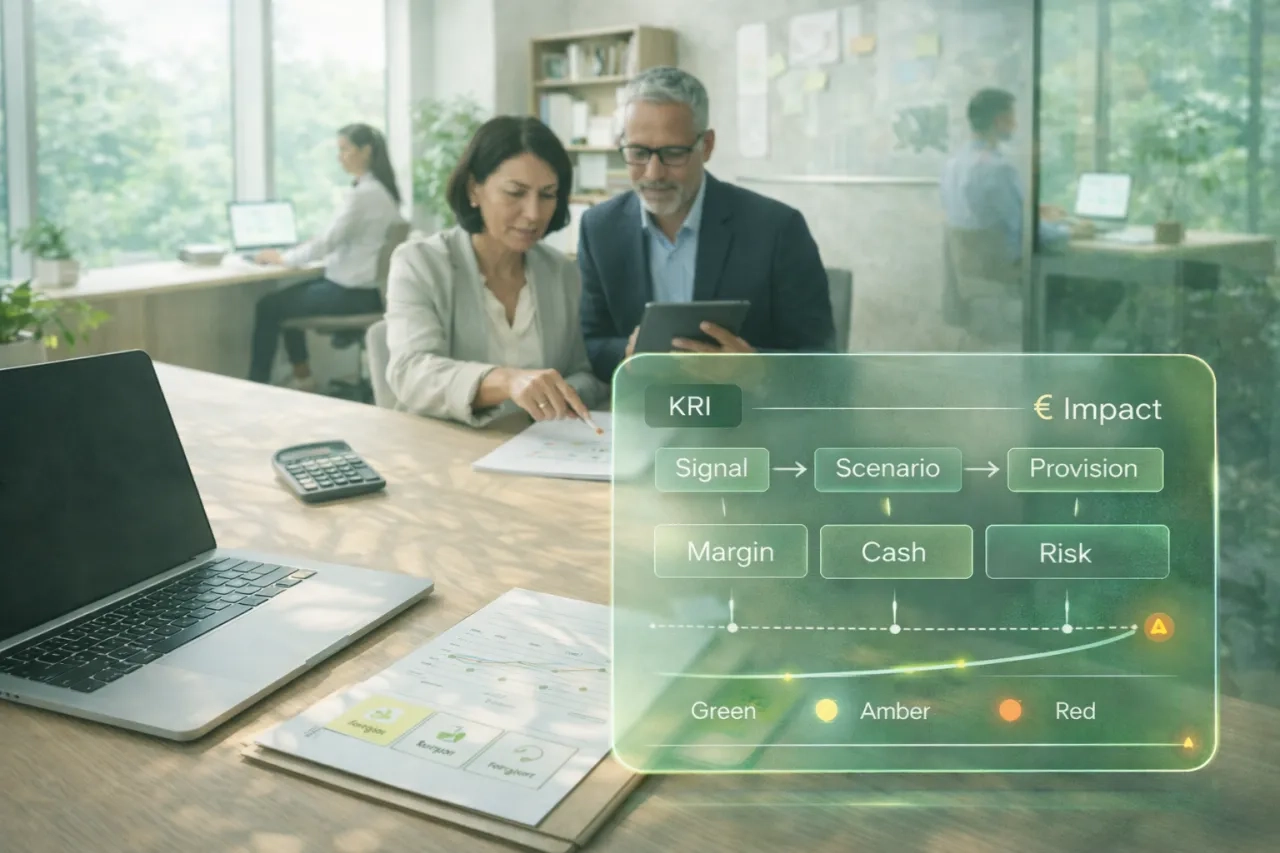 26 janvier 2026KRI fournisseurs : relier les risques tiers aux objectifs financiersRisquesKRI fournisseurs : apprenez à relier vos indicateurs de risque tiers aux objectifs financiers (trésorerie, marges, coûts non planifiés). Méthode TPRM, seuils, scénarios et dashboards.
Lire plus
-
 23 mars 2026KRI fournisseurs : anticiper les crises & sécuriser la supply chainRisquesKRI fournisseurs : indicateurs clés pour anticiper les risques supply chain KRI fournisseurs : ces indicateurs permettent d’anticiper les crises en détectant les signaux faibles avant qu’ils n’impactent la supply chain. En structurant leur suivi via une approche TPRM et un monitoring continu, les organisations passent d’une gestion réactive à un pilotage proactif des risques […]
Lire plus
-
 17 avril 2026Risque fournisseur : indicateurs clés et alertes précocesRisquesRisque fournisseur et continuité d’activité sont désormais étroitement liés. Lorsqu’un fournisseur critique bascule, l’impact n’est pas seulement financier. L’impact devient rapidement opérationnel, contractuel et réputationnel. La solvabilité ne se résume pas à consulter un score une fois par an. Les équipes Achats, Finance et Juridique ont besoin d’indicateurs simples, comparables, et surtout suivis dans le […]
Lire plus
-
 19 octobre 2026Évaluation préalable des tiers : sécuriser la relation avant même l’onboardingRisquesL’intégration d’un nouveau fournisseur ou partenaire ne devrait jamais constituer le point de départ de son évaluation. Dans une démarche de Third-Party Risk Management (TPRM), la maîtrise des risques commence en amont, dès l’identification d’un tiers potentiel. Cette phase d’évaluation préalable permet de déterminer rapidement si une organisation peut engager une relation avec un tiers, […]
Lire plus