Maturité TPRM : mesurer et optimiser la gestion des risques tiers
Maturité TPRM : indicateurs, niveaux & optimisation des risques fournisseurs
Maturité TPRM : les entreprises doivent aujourd’hui mesurer précisément le niveau de structuration de leur gestion des risques tiers pour réduire leur exposition et répondre aux exigences réglementaires. En centralisant les données fournisseurs, en automatisant les évaluations et en déployant un monitoring continu, les organisations transforment leur TPRM en levier stratégique de performance et de résilience.
Aujourd’hui, la question n’est plus de savoir s’il faut évaluer ses fournisseurs, mais comment mesurer efficacement la maturité de son programme de gestion des risques tiers. Une solution centralisée permet de structurer cette démarche, d’automatiser les évaluations et de transformer une approche réactive en stratégie proactive. Les organisations qui industrialisent leur TPRM constatent jusqu’à 40 % de réduction des incidents fournisseurs et des cycles d’évaluation raccourcis de plusieurs semaines.
Comprendre votre position sur l’échelle de maturité TPRM constitue la première étape vers une gestion des risques fournisseurs performante et conforme aux exigences réglementaires.
Qu’est-ce que la maturité TPRM ?
Définition de la maturité en gestion des risques tiers
La maturité TPRM correspond au niveau de structuration, d’intégration et d’efficacité d’un programme de gestion des risques liés aux tiers : fournisseurs, sous-traitants, partenaires, prestataires IT ou ESG.
Elle englobe :
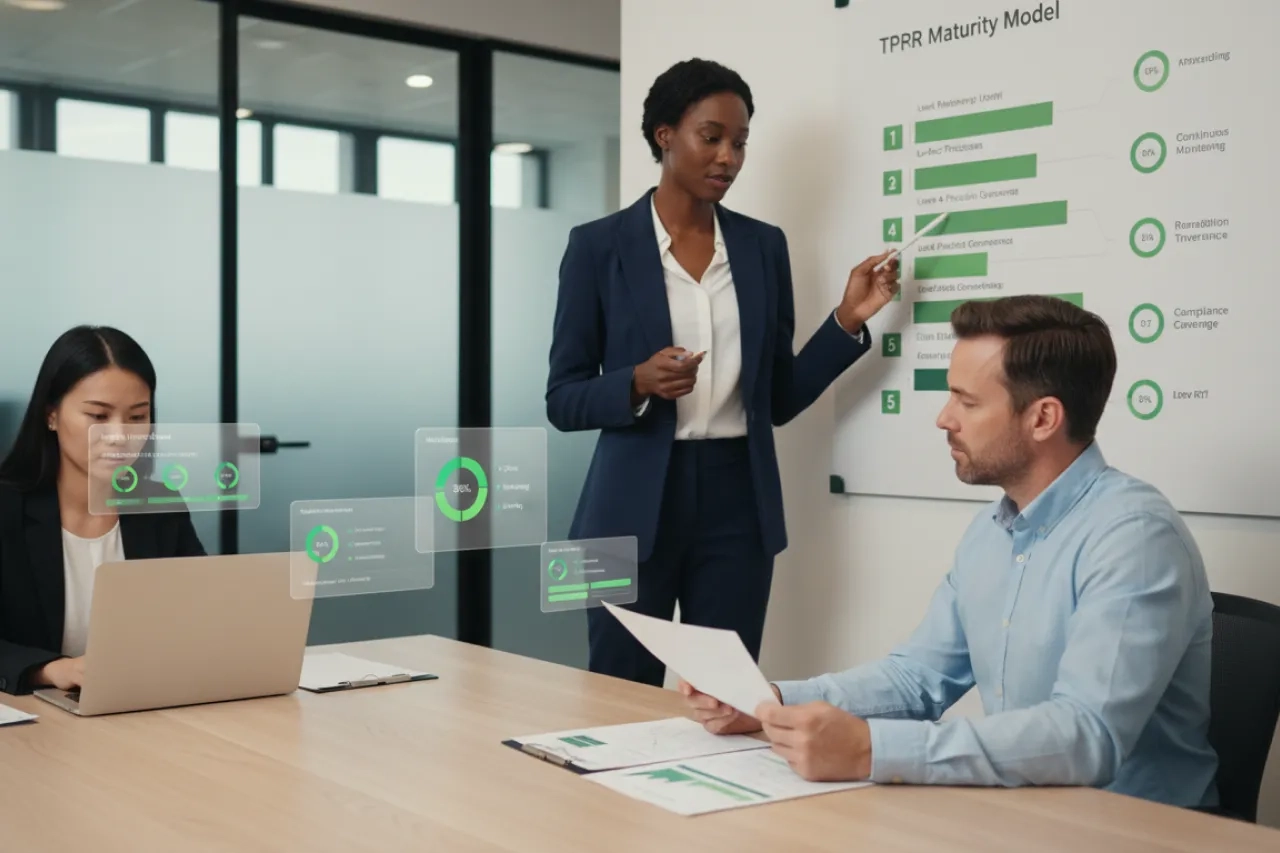
Les modèles de maturité TPRM s’articulent généralement autour de cinq niveaux :
- Approche ad hoc et non documentée
- Processus partiellement formalisés
- Standardisation et centralisation
- Monitoring continu et automatisation
- Optimisation et pilotage prédictif basé sur la donnée
Les organisations les plus matures intègrent l’analyse prédictive et disposent d’une vision consolidée de l’exposition aux risques tiers.
Pourquoi la maturité TPRM est stratégique dans l’écosystème actuel
Explosion du nombre de tiers et complexité réglementaire
Une entreprise collabore aujourd’hui avec des milliers de tiers. Chaque relation représente un risque potentiel :
Avec les réglementations européennes comme DORA, NIS2 ou les obligations ESG, la traçabilité et la surveillance des risques fournisseurs deviennent incontournables. Sans outil centralisé, maintenir cette visibilité devient quasi impossible.
Les limites des approches manuelles et décentralisées
Excel et emails : un modèle dépassé
Dans de nombreuses organisations, la gestion des risques fournisseurs repose encore sur :
Selon Gartner, 65 % du temps des équipes TPRM utilisant des méthodes manuelles est consacré à des tâches administratives, au détriment de l’analyse stratégique.
La décentralisation crée des silos :
sans consolidation globale. Résultat : absence de vision 360°, duplication des efforts et zones de risque non couvertes.
Impact sur l’onboarding et la performance
Un onboarding fournisseur peut durer plusieurs mois sans workflow structuré. Les renouvellements contractuels sont parfois réalisés sans réévaluation complète des risques.
Cette inefficacité ralentit les projets, augmente l’exposition au risque et pénalise la performance opérationnelle.
Maîtriser le cycle de vie complet des tiers
Un programme TPRM mature couvre l’intégralité du cycle de vie fournisseur :
1. Onboarding fournisseur
2. Monitoring continu des risques tiers
3. Offboarding sécurisé
Le monitoring continu remplace progressivement les évaluations ponctuelles. Cette approche proactive réduit considérablement le risque d’incidents majeurs.
Les indicateurs clés pour mesurer la maturité TPRM
Une gestion des risques tiers performante repose sur des KPI et KRI mesurables.
KPI de couverture et conformité
Ces indicateurs permettent de mesurer objectivement le niveau de maturité du programme TPRM.
KPI d’efficacité opérationnelle
Une plateforme centralisée peut doubler la productivité des équipes en automatisant les tâches répétitives.
Du contrôle annuel au monitoring continu des tiers
L’évaluation annuelle ne suffit plus dans un environnement instable.
Le monitoring continu des fournisseurs repose sur :
L’automatisation des alertes permet de détecter les signaux faibles avant qu’ils ne deviennent des incidents critiques.
Un système performant inclut :
Pourquoi une solution centralisée améliore la maturité TPRM
Consolidation des données tiers
Une plateforme centralisée offre :
Cette centralisation facilite les audits et renforce la conformité réglementaire.
Pilotage stratégique et reporting exécutif
Les tableaux de bord décisionnels permettent :
Les organisations matures observent :
Comment faire évoluer votre maturité TPRM
Pour progresser efficacement :
- Évaluez objectivement votre niveau actuel de maturité TPRM
- Identifiez les écarts par rapport aux exigences réglementaires et stratégiques
- Déployez progressivement une solution centralisée et automatisée
La maturité TPRM ne se décrète pas : elle se construit par la structuration des processus, la centralisation des données et le pilotage par indicateurs.
Dans un environnement où la gestion des risques fournisseurs devient un enjeu critique de résilience et de conformité, les entreprises qui investissent dans un programme TPRM structuré et digitalisé prennent une avance stratégique durable.
Passez à une gestion proactive dès aujourd’hui !
Avec Aprovall360, bénéficiez d’une solution intuitive et puissante, adaptée aux exigences des secteurs les plus réglementés. Ne subissez plus les risques : anticipez-les, mesurez-les et pilotez-les en toute confiance.
-
 16 avril 2026Plateforme TPRM tout-en-un : ce que ça change pour les équipes Achats et ConformitéTPRM&TPGRCUne plateforme TPRM tout-en-un permet aux directions achats de centraliser la gouvernance des tiers et de structurer une démarche TPRM et TPGRC sur l’ensemble du cycle de vie. En réduisant la dispersion des données et en améliorant la traçabilité, ce type de plateforme aide à mieux prioriser les tiers à traiter et à limiter la […]
Lire plus
-
 11 mai 2026Supplier fatigue et conformité fournisseurs : comment collecter plus sans sursolliciter vos fournisseurs ?TPRM&TPGRCFace à la multiplication des exigences réglementaires, les directions achats doivent collecter toujours plus de données auprès de leurs fournisseurs dans le cadre de leur due diligence fournisseurs. Mais à force de questionnaires, de relances et de formats dispersés, elles risquent d’aggraver un phénomène devenu critique : la supplier fatigue. Pour améliorer la conformité fournisseurs […]
Lire plus
-
 19 juin 2026Conformité fournisseurs intégrée : pourquoi la gestion de la preuve est devenue un enjeu stratégiqueTPRM&TPGRCConformité fournisseurs intégrée : pourquoi la gestion de la preuve est devenue un enjeu stratégique ? Dans la gestion des risques fournisseurs, il existe une confusion persistante entre deux notions voisines mais fondamentalement distinctes : être conforme, et pouvoir prouver qu’on l’est. Une organisation peut avoir des fournisseurs parfaitement réguliers sur le plan fiscal, social […]
Lire plus
-
 22 juillet 2026Déploiement TPRM groupe : comment concilier standardisation globale et autonomie des filialesTPRM&TPGRCEn bref Déployer un TPRM à l’échelle d’un groupe multi-entités impose un choix architectural clair : mutualiser ce qui doit l’être — conformité, traçabilité, collecte ESG — tout en laissant à chaque entité la flexibilité opérationnelle sur ses parcours fournisseurs. Le cas Moët Hennessy (27 maisons, 30 000 fournisseurs) illustre cette architecture à trois couches, […]
Lire plus