Pilotage TPRM : qui doit piloter pour garantir l’adoption ?
Pilotage TPRM : choisir le bon sponsor
Pilotage TPRM : le succès d’un projet tout-en-un dépend moins de la technologie que d’une gouvernance claire, légitime et transverse. Sans pilote identifié, les arbitrages (scoring, segmentation, workflows, données, intégrations) s’enlisent et l’adoption chute.
Le choix du pilote conditionne trois facteurs déterminants :
CRO, Achats, RSSI/DSI ou comité transverse : chaque modèle a ses forces. L’enjeu est de choisir une gouvernance qui aligne méthodologie, opérations et intégration SI.
Le leadership : la variable qui fait (vraiment) la différence
Déployer une plateforme TPRM ne consiste pas à “installer un outil”. C’est une transformation des pratiques qui touche simultanément :
Sans leadership, le projet s’enlise dans les priorités concurrentes des directions et les décisions structurantes restent en suspens : segmentation, scoring, workflow, données de référence, intégrations.
Pourquoi le choix du pilote détermine le taux d’adoption
Le pilote incarne la vision, arbitre les compromis et impose le rythme. Son niveau de légitimité influe directement sur :
Les projets sponsorisés au niveau C-suite obtiennent généralement une adoption supérieure, car le sponsor peut :
La vision transverse : antidote aux silos
Les silos sont l’ennemi naturel du TPRM. Chaque direction évalue les tiers selon son propre prisme :
Un projet TPRM réussit quand il crée un référentiel commun : taxonomie des risques, questionnaires standardisés, workflows partagés, “source of truth” unique. À la clé : moins de redondances, meilleure qualité de données, collaboration accélérée.
Option 1 — Le CRO : le garant de la méthodologie et de la cohérence globale
Le Chief Risk Officer (ou direction des risques) dispose d’une légitimité naturelle : le TPRM est d’abord un dispositif de maîtrise des risques. Son avantage principal : structurer le modèle de risque.
Seuils de tolérance et scoring tiers
Le CRO est le mieux placé pour :
Alignement avec la résilience et la continuité d’activité
Un TPRM cohérent s’articule avec :
Le CRO peut porter le “business case” en termes de réduction d’exposition, conformité et protection de la valeur — un langage qui parle au comité exécutif.
Limite fréquente : si la gouvernance est trop “risque-centrée”, les Achats peuvent percevoir l’outil comme une contrainte, ce qui freine l’adoption opérationnelle.
Option 2 — La Direction des Achats : le moteur d’usage au quotidien
Les Achats sont au cœur du cycle de vie fournisseur. Piloter côté Achats favorise généralement :
Intégrer la conformité dans le cycle de vie fournisseur
Les Achats savent industrialiser des parcours :
Ils peuvent “embarquer” le TPRM dans les processus existants en évitant l’effet “outil en plus”. Les validations (risques, conformité, IT) deviennent des étapes orchestrées, pas des demandes séparées.
Prioriser l’expérience utilisateur
Les acheteurs sont des utilisateurs intensifs. Leur expérience détermine la pérennité :
Limite fréquente : si Achats pilote seul, le modèle de risque peut être sous-dimensionné (ou vécu comme secondaire), et la conformité peut perdre en robustesse si la gouvernance n’est pas partagée.
Option 3 — RSSI / DSI : indispensables, mais rarement pilotes uniques
La cybersécurité tiers est devenue critique, et l’intégration SI conditionne la valeur d’une plateforme TPRM. Le RSSI et la DSI sont donc incontournables, mais leur pilotage “seul” peut orienter le projet vers une logique trop technique.
Automatiser les preuves cyber
Le RSSI apporte la capacité à faire évoluer l’évaluation cyber :
Garantir l’interopérabilité
La DSI sécurise :
Limite fréquente : un pilotage IT pur risque de sous-estimer la conduite du changement métiers et la dimension “processus achats / conformité”.
Le modèle le plus robuste : un comité transverse piloté et sponsorisé au bon niveau
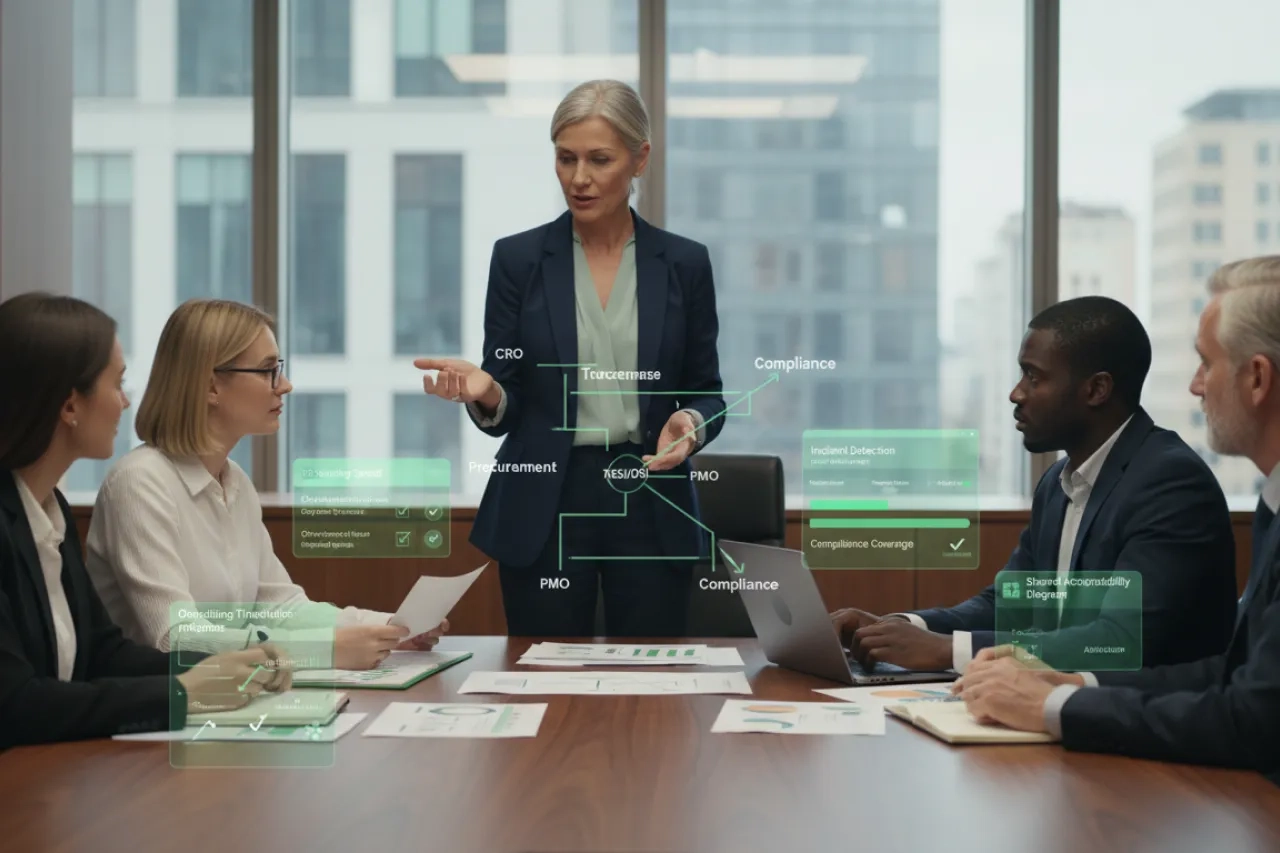
Dans la majorité des organisations, aucun département ne couvre seul toutes les dimensions. Le modèle le plus fiable repose sur :
Le chef de projet : le “facilitateur” de la gouvernance
Le chef de projet dédié :
Son positionnement “neutre” permet de résoudre les tensions naturelles entre métiers.
Des KPI partagés pour aligner tout le monde
Le comité doit définir des indicateurs qui parlent à chaque fonction, par exemple :
Ces KPI créent une responsabilité collective et évitent qu’une fonction “gagne” au détriment des autres.
Pérenniser l’adoption : 3 facteurs clés souvent sous-estimés
Conclusion : qui pilote, concrètement ?
Pour structurer un TPRM tout-en-un adapté aux enjeux européens (conformité, traçabilité, collaboration), une plateforme comme Aprovall permet de centraliser l’évaluation des tiers et d’automatiser les workflows de conformité. Réserver une démonstration aide à projeter ces principes de gouvernance dans votre contexte.
Passez à une gestion proactive dès aujourd’hui !
Avec Aprovall360, bénéficiez d’une solution intuitive et puissante, adaptée aux exigences des secteurs les plus réglementés. Ne subissez plus les risques : anticipez-les, mesurez-les et pilotez-les en toute confiance.
-
 11 février 2026Onboarding fournisseurs : quand une plateforme automatisée devient indispensableTPRM&TPGRCÀ partir de quand l’automatisation de l’onboarding fournisseurs devient incontournable : conformité, traçabilité, parcours par criticité, supplier portal et gouvernance tiers.
Lire plus
-
 24 février 2026Portail tiers gratuit : pourquoi il transforme la relation fournisseursTPRM&TPGRCPortail tiers gratuit : le levier n°1 d’adoption et de fluidité Portail tiers gratuit : il supprime le frein principal côté fournisseurs (le coût), réduit les échanges email/téléphone et améliore la fiabilité des informations. Résultat : moins de relances, plus de transparence et une relation Achats/Finance-fournisseurs plus fluide. Chaque année, des milliers d’heures de travail sont […]
Lire plus
-
 13 mai 2026Gestion des risques tiers : les 5 leviers qui ont permis à TAG Heuer d’atteindre 80 % de complétude fournisseurs.TPRM&TPGRCLe taux de complétude documentaire, indicateur clé de la gestion des risques tiers Dans une démarche de gestion des risques tiers, le taux de complétude documentaire est l’un des indicateurs les plus révélateurs de la maturité réelle du dispositif. Il mesure, dans les faits, la proportion de fournisseurs ayant transmis les informations attendues : documents […]
Lire plus
-
 16 juillet 2026Comment gagner 75% du temps de l’onboarding de vos fournisseurs ?TPRM&TPGRCIntégrer un nouveau fournisseur ne se réduit plus à une formalité administrative. Dans un contexte réglementaire toujours plus exigeant — loi Sapin 2, Devoir de Vigilance, CSRD, commande publique — l’onboarding fournisseurs est devenu la première ligne de défense des organisations contre la fraude, la non-conformité et les risques opérationnels. C’est aussi, et surtout, le […]
Lire plus