Sortie de relation fournisseur : l’angle mort du cycle de vie des tiers.
En bref
L’onboarding concentre budgets et attention ; la sortie de relation reste, elle, un angle mort. DORA impose désormais des stratégies de sortie documentées et testées pour les prestataires ICT critiques. Cet article détaille les trois façons dont une relation tiers se termine, ce qui rend une sortie impossible en pratique, et comment préparer et tester votre stratégie de sortie.
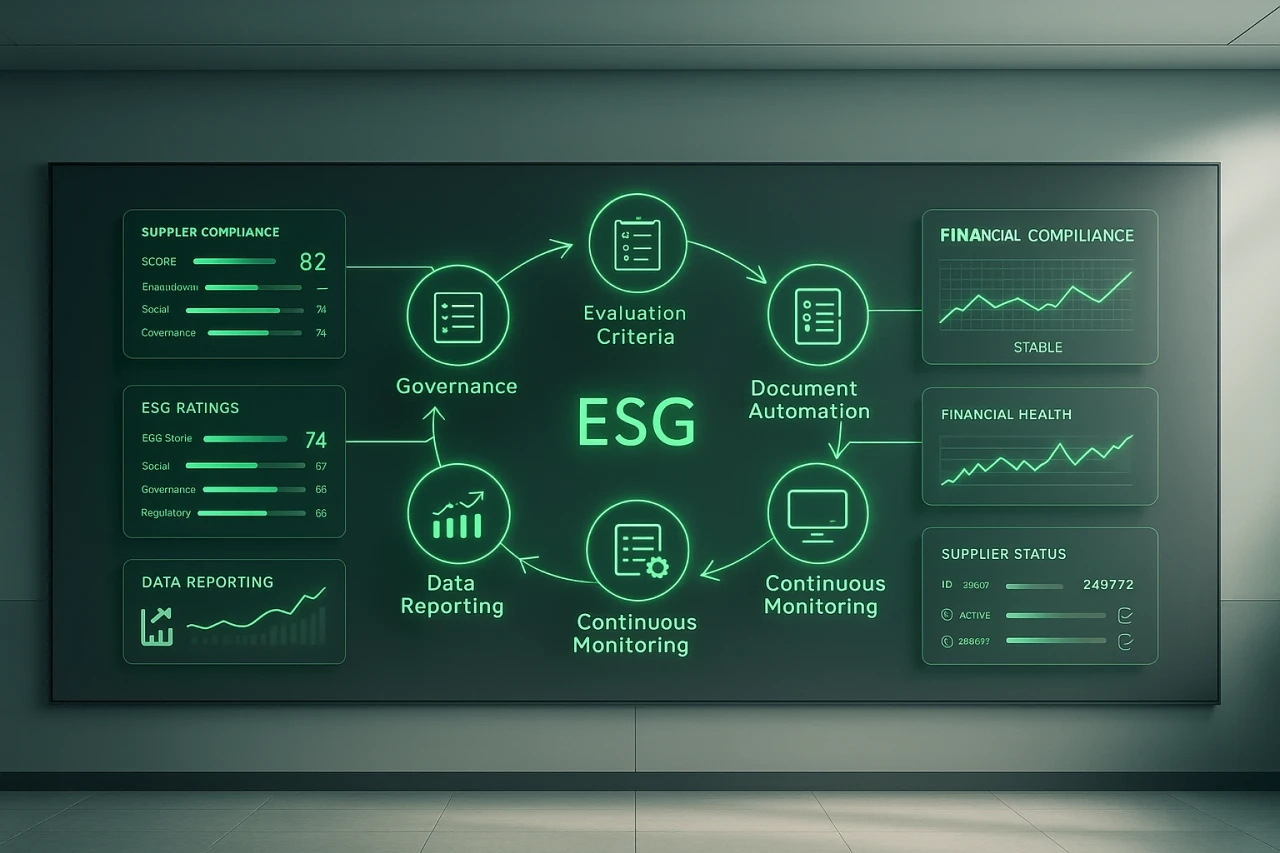
L’offboarding est tout autant important que les quatre autres phases de la relation fournisseurs :
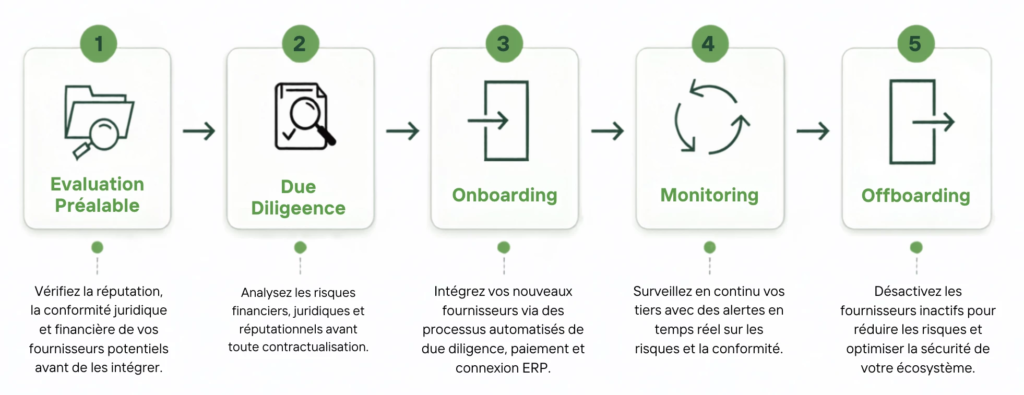
Une relation tiers que l’entreprise ne peut pas quitter n’est pas un partenariat solide. C’est une dépendance dont le coût apparaîtra au pire moment.
Les processus fournisseurs sont conçus pour faire entrer un tiers : questionnaire, contrôles, validation, contrat, activation dans l’ERP, comme le détaille l’onboarding fournisseurs en 7 étapes. Ils décrivent rarement avec la même précision comment récupérer les données, transférer le service, fermer les accès et démontrer que la relation est réellement terminée que doivent pourtant savoir gérer les solutions de TPRM.
Cette asymétrie crée un risque très concret. Tant que le fournisseur délivre son service, la dépendance paraît acceptable. Le jour d’un incident, d’une défaillance ou d’une injonction réglementaire, l’entreprise découvre que la clause de résiliation ne produit ni alternative, ni compétences internes, ni données portables.
DORA a rendu ce sujet impossible à traiter comme une simple formalité contractuelle pour les entités financières concernées. Mais la logique dépasse largement le secteur financier : préparer la sortie revient à vérifier, dès l’entrée, que l’entreprise conserve sa liberté de décision — le même principe que celui posé dans les 4 phases d’une gestion efficace des évaluations fournisseurs, où la sortie doit être anticipée dès la phase d’évaluation.
Tout le monde soigne l’entrée, personne ne prépare la sortie
L’onboarding concentre les budgets, les workflows et les indicateurs. Le fournisseur doit prouver son identité, sa conformité, sa sécurité et sa capacité à exécuter le contrat. Une fois activé, la gouvernance suit les échéances documentaires et, dans les dispositifs les plus matures, les signaux de risque.
La fin de relation est souvent renvoyée au juridique. Le contrat prévoit un préavis, une assistance à la réversibilité et parfois un format de restitution des données. Ces clauses sont nécessaires, mais elles ne répondent pas à la question opérationnelle : l’organisation saurait-elle réellement fonctionner sans ce tiers dans le délai disponible ?
La dépendance se révèle généralement trop tard. Un outil propriétaire ne peut pas être remplacé sans migration lourde. Les données sont exportables, mais pas dans un format réutilisable. Le prestataire détient seul la connaissance des paramétrages. Aucun fournisseur alternatif n’a été évalué. Le coût et la durée de sortie dépassent alors très largement ce qui avait été estimé à la signature.
Le risque tiers ne se limite donc pas à la probabilité qu’un fournisseur échoue. Il inclut l’incapacité du donneur d’ordre à réduire son exposition lorsqu’il le décide.
Cela resitue le rôle de la direction achats au cœur de la stratégie : notre principale contribution est de sécuriser l’entreprise pour contribuer aux volumes, au business, et être un vrai business partner de l’entreprise grâce à Aprovall & Okaveo.
Laurent Belloni
Directeur des Achats | Schmidt Groupe
Sécuriser l’activité suppose de surveiller les fournisseurs en place, mais aussi de conserver une option de remplacement. Chez Schmidt Groupe, la maîtrise du risque vise explicitement la continuité d’activité sur un panel de fournisseurs critiques. Cette continuité dépend autant de la détection des fragilités que de la capacité à agir lorsqu’une relation devient intenable.
Ce que DORA a changé
Le règlement DORA demande aux entités financières de mettre en place des stratégies de sortie, en particulier pour les services TIC qui soutiennent des fonctions critiques ou importantes. Le texte vise notamment la défaillance du prestataire, la dégradation de la qualité du service, la résiliation de l’accord et les perturbations susceptibles d’affecter la continuité de l’activité — un enjeu que partage directement DORA et les sous-traitants IT.
La formulation exacte est plus exigeante qu’une obligation d’insérer une clause. Les plans de sortie doivent être complets, documentés, suffisamment testés selon une approche proportionnée et revus périodiquement, et totalement orchestrés à travers une solution digitale TPRM. Ils doivent permettre une sortie sans perturber l’activité, sans limiter le respect des exigences réglementaires et sans dégrader la continuité ni la qualité des services fournis aux clients.
Le changement est majeur : la conformité ne repose plus seulement sur ce que le contrat autorise, mais sur ce que l’organisation est capable de démontrer, et idéalement à travers une solution de TPRM. Une clause indique un droit. Un plan testé apporte des preuves : responsabilités, séquence de transition, données à reprendre, solution cible, délais, dépendances, résultats des exercices et actions correctrices.
DORA s’applique aux entités financières entrant dans son champ. Il ne crée pas une obligation générale identique pour toutes les entreprises. En revanche, il formalise une pratique de gestion du risque transposable à tout tiers critique — la même logique que celle développée pour les achats dans NIS2 et DORA : obligations concrètes pour les achats : si une fonction ne peut pas être transférée, la concentration et la dépendance doivent être assumées comme des risques, pas dissimulées derrière le contrat.
Quelles sont les trois façons dont une relation tiers se termine ?
Une stratégie crédible doit couvrir trois scénarios. Les préparer avec le même calendrier serait une erreur : leurs délais, leurs informations disponibles et leurs marges de négociation diffèrent fortement.
La plupart des organisations savent gérer la première situation : elles disposent du préavis et peuvent construire un projet de migration. Les deux autres révèlent la véritable maturité du dispositif. Elles exigent des informations à jour, des responsables déjà désignés et une solution activable avant que la négociation avec le fournisseur ne devienne impossible.
Qu’est-ce qui rend une sortie impossible en pratique ?
La réversibilité ne se juge pas au nombre de lignes du contrat. Elle dépend de quatre capacités qui doivent être évaluées séparément.
La dépendance technique. Interfaces propriétaires, architecture spécifique, intégrations nombreuses, volumes difficiles à migrer ou absence de documentation peuvent rendre le remplacement théoriquement possible mais opérationnellement irréaliste. Cette dépendance rejoint directement les enjeux traités dans la cyber-résilience de vos fournisseurs critiques.
La portabilité des données. Pouvoir télécharger des fichiers ne suffit pas. Il faut connaître les formats, les métadonnées, l’historique, les droits, les délais d’extraction, les mécanismes de contrôle d’intégrité et les conditions de suppression chez le prestataire sortant.
L’absence d’alternative. Un marché concentré, une technologie rare ou des exigences sectorielles peuvent limiter les solutions. Sans alternative préqualifiée, le plan de sortie repose sur un appel d’offres lancé en situation de crise.
La connaissance captée par le tiers. Les procédures, les paramétrages et les décisions historiques sont parfois détenus par quelques experts externes. Leur départ transforme un changement de prestataire en perte de mémoire opérationnelle.
Ces obstacles sont rarement créés au moment de la rupture. Ils sont acceptés progressivement pendant la sélection, l’intégration et les extensions de périmètre. C’est pourquoi la capacité de sortie doit être évaluée dès l’entrée, puis réexaminée lorsque le service ou la chaîne de sous-traitance évolue.
Un score de risque qui ignore la substituabilité mesure la fiabilité du fournisseur, mais pas la dépendance de l’entreprise. Or un prestataire très performant peut représenter un risque élevé si aucune solution ne permet de reprendre sa fonction.
Préparer la sortie dès l’évaluation initiale
La sortie commence avant la signature. L’évaluation amont doit produire des décisions contractuelles et opérationnelles, pas seulement une note de risque.
Tester la portabilité. Demander un échantillon d’export, vérifier sa structure, mesurer le délai de restitution et préciser la preuve de suppression des copies résiduelles.
Mesurer la substituabilité. Identifier les solutions comparables, les compétences nécessaires, les certifications requises et le temps réaliste de sélection puis de migration.
Évaluer la concentration. Regarder la dépendance au niveau du service, du groupe, de la technologie et des sous-traitants. Deux fournisseurs apparents peuvent reposer sur la même infrastructure critique.
Préserver les compétences. Définir les connaissances qui doivent rester en interne, la documentation exigée, les transferts réguliers et les personnes capables de reprendre le pilotage.
Dimensionner la transition. Estimer les coûts de coexistence, de migration, de tests, de formation et d’assistance. Une sortie non budgétée restera une intention.
Cette analyse peut conduire à conserver deux fournisseurs, à limiter le périmètre confié, à imposer des standards ouverts ou à organiser une solution de secours. Le multi-fournisseurs n’est toutefois pas une réponse automatique : il réduit la dépendance seulement si les données, les processus et les compétences peuvent réellement basculer.
La décision doit être proportionnée. Tous les tiers n’exigent pas un plan complet. La priorité va aux fonctions critiques, aux données sensibles, aux services peu substituables et aux relations dont l’interruption affecterait directement les clients, la production ou la conformité.
Comment documenter et tester une stratégie de sortie ?
Un régulateur ou un comité des risques ne cherchera pas seulement une procédure. Il voudra comprendre comment l’organisation sait qu’elle peut sortir. Le dossier doit relier la fonction critique, le prestataire, le contrat, les sous-traitants, les actifs et données concernés, le scénario de sortie et la solution de remplacement.
Une stratégie exploitable doit au minimum préciser :
- le déclenchement, avec les seuils, alertes et autorités habilitées à décider ;
- les responsabilités, du métier, des achats, du juridique, de l’IT, de la sécurité, de la conformité et du prestataire ;
- la séquence, depuis la notification jusqu’à la fermeture des accès, la restitution des actifs et la suppression vérifiée des données ;
- la continuité, avec le service minimum, les solutions transitoires, les délais maximaux acceptables et les dépendances techniques ;
- les preuves, notamment les tests, écarts constatés, décisions, plans de remédiation et validations finales.
Le test peut prendre plusieurs formes : exercice sur table, simulation d’indisponibilité, extraction réelle d’un jeu de données, activation d’une solution alternative ou répétition du transfert de connaissances. Sa profondeur dépend de la criticité, mais son résultat doit être daté, attribué et suivi jusqu’à la fermeture des écarts.

Aprovall a structuré la donnée, l’a compilée, et a construit des dashboards clairs et bien agencés. Cela a transformé notre pilotage fournisseur en nous offrant une vision exploitable, partagée entre achats, juridique et contrôle interne.
Stéphane Villin
Purchasing Sustainability & Compliance Manager | Moët Hennessy
Cette vision partagée est indispensable lors d’une sortie. Les équipes doivent travailler sur les mêmes informations : contrats, propriétaires internes, dépendances, données détenues, évaluations, incidents et alternatives. Une plateforme TPRM comme Aprovall peut centraliser ces liens, historiser les revues et rendre visibles les plans qui n’ont pas été testés ou actualisés.
L’objectif n’est pas de créer un registre supplémentaire. Il est d’intégrer la sortie au cycle de vie existant : critères dès l’évaluation, exigences dans le contrat, suivi pendant la relation, test périodique pour les tiers critiques, puis clôture contrôlée des accès, données, documents et obligations.
Commencez par les dix tiers dont l’arrêt serait le plus difficile à absorber. Pour chacun, posez une question simple : si la relation devait cesser dans trente jours, quelle preuve avons-nous que le service, les données et la connaissance pourraient être repris ? Les réponses manquantes dessineront immédiatement la feuille de route.
Vous ne le saurez que le jour où vous en aurez besoin
Demandez une démo pour cartographier vos tiers critiques, évaluer leur réversibilité réelle et documenter une stratégie de sortie qui tient la route en audit.
-
 02 juin 2025Solution d’évaluation des fournisseurs : les 6 piliers pour choisir un outil performantDue DiligenceChoisir une solution d’évaluation des fournisseurs n’est plus un projet IT secondaire : c’est une décision stratégique qui impacte la conformité, la résilience opérationnelle et le coût total des achats. Selon une étude Accenture 2025, 63% des entreprises repensent leur gouvernance tiers. Pour arbitrer entre les solutions du marché, six piliers fonctionnels permettent de comparer […]
Lire plus
-
22 avril 2026Conformité fournisseur : évaluer la maturité avant référencementDue DiligenceConformité fournisseur et référencement ne peuvent plus être traités comme une simple formalité. Dans de nombreuses organisations, un incident chez un sous-traitant peut déclencher des impacts juridiques, opérationnels et réputationnels. La question n’est donc pas de savoir s’il faut évaluer les tiers, mais comment le faire de manière structurée, proportionnée, et auditable. Ce guide explique […]
Lire plus
-
15 septembre 2026Travail dissimulé : quand le risque d’un tiers devient votre factureDue DiligenceEn bref Un sous-traitant dissimule une partie de son activité ou de ses salariés : le donneur d’ordre n’a rien organisé, mais l’Urssaf peut lui réclamer une part des sommes éludées via la solidarité financière. Cet article explique ce mécanisme, jusqu’où la responsabilité remonte la chaîne de sous-traitance, et ce qui exonère un donneur d’ordre […]
Lire plus
-
17 septembre 2026Documents fournisseurs : quoi exiger, de qui, et à quelle fréquence ?Due DiligenceEn bref Le bon dossier fournisseur dépend du niveau de risque, pas d’une liste unique. Cet article détaille trois niveaux de criticité, le socle légal réellement exigible, les pièces déclenchées par le contexte du contrat, et comment aligner la fréquence de collecte sur le rythme du risque plutôt que sur un calendrier administratif. Demander le […]
Lire plus