Évaluation des fournisseurs : les 6 piliers d’une démarche structurée et outillée
Évaluer ses fournisseurs n’est plus un projet secondaire : l’évaluation des fournisseurs est une décision stratégique qui impacte la conformité, la résilience opérationnelle et le coût total des achats. Évaluer ses fournisseurs à grande échelle, c’est précisément l’objet d’une plateforme de gestion des risques tiers (TPRM), qui réunit évaluations, preuves et décisions au même endroit. Selon une étude Accenture, 63 % des entreprises repensent leur gouvernance tiers.
Une solution d’évaluation des fournisseurs est une plateforme qui automatise la collecte, la vérification et le suivi des informations sur les partenaires externes (documents légaux, certifications, performance, ESG, cyber). Elle structure l’évaluation tout au long du cycle de vie du tiers, de l’onboarding au monitoring continu.
Cette démarche concerne les directions Achats, Conformité, Juridique, RSE et SI des organisations qui gèrent un panel fournisseurs significatif et sont soumises à des exigences réglementaires en matière d’évaluation des fournisseurs (DORA, NIS2, CSRD, devoir de vigilance, marchés publics). Pour les enjeux propres à la fonction, consultez notre page dédiée aux directions Achats.
En bref
- L’évaluation des fournisseurs dépasse la performance : conformité légale, ESG, cybersécurité et santé financière en font partie.
- Dès que le panel grandit, le tableur ne suit plus : versions multiples, relances manuelles, preuves dispersées.
- Une démarche solide repose sur six piliers : gouvernance, critères, preuves, suivi, pilotage et intégration au SI achats.
- L’outil soutient la pratique, il ne la remplace pas.
Pilier 1 : définir qui évalue quoi (gouvernance de l’évaluation)
Une évaluation des fournisseurs commence par une gouvernance claire. Il faut savoir qui demande l’évaluation, qui fixe les critères, qui valide et qui tranche en cas de doute. Sans répartition des rôles entre Achats, Conformité, RSE et Finance, chaque direction évalue avec ses propres règles, et un même fournisseur peut recevoir des verdicts contradictoires.
Ce que fait une gouvernance d’évaluation solide :
- Des rôles définis par direction : les Achats pilotent la relation, la Conformité valide les exigences légales et anticorruption, la RSE porte les critères ESG et la Finance suit la solidité financière.
- Des processus alignés sur les niveaux de risque : un tiers critique suit un parcours plus exigeant qu’un fournisseur ponctuel.
- Des politiques d’onboarding par typologie de tiers, articulées avec les politiques RSE et anticorruption.
- Une traçabilité systématique de chaque action (audit trail).
- Une règle claire pour les dérogations et escalades : qui peut accepter un fournisseur au dossier incomplet, et pour combien de temps.
Pourquoi c’est clé Sans gouvernance partagée, l’évaluation reste artisanale et hétérogène entre directions. Une démarche structurée de TPRM fiabilise les décisions et réduit la charge administrative.
Ce qu’il faut attendre de l’outil : des workflows configurables alignés sur les niveaux de risque, un accès granulaire par rôle et un historique complet des actions. Ces fonctions sont détaillées dans notre article sur les fonctionnalités indispensables d’une plateforme TPRM.
Pilier 2 : un référentiel de critères commun et proportionné
Un référentiel multicritère solide est la condition d’une évaluation comparable et défendable
Commun ne veut pas dire identique pour tous. La bonne pratique consiste à segmenter le panel par criticité, puis à proportionner les exigences. Un fournisseur critique pour la continuité d’activité justifie une évaluation approfondie. Un fournisseur à faible enjeu peut se limiter à un socle minimal.
Ce que fait un référentiel bien conçu :
- Un socle de critères partagé couvrant conformité, performance, ESG et cyber.
- Une pondération selon la criticité des tiers.
- Une adaptation au secteur quand c’est nécessaire, par exemple des certifications spécifiques pour les entreprises intervenant sur chantier.
- L’intégration des clauses sociales et du devoir de vigilance.
- Un référentiel qui évolue sans développement, au rythme des exigences.
Trois familles de critères méritent un traitement à part entière :
- Les critères ESG s’intègrent au socle commun. Leur construction est expliquée dans notre guide pour intégrer les critères ESG dans l’évaluation des fournisseurs.
- Les exigences cyber dépendent de l’accès du fournisseur à vos systèmes et à vos données. Voir les critères essentiels d’évaluation de la cybersécurité des fournisseurs.
- La santé financière se suit dans la durée plutôt qu’au seul moment du référencement, comme le montre notre article sur le scoring financier automatisé des tiers.
Pourquoi c’est clé Un référentiel partagé permet la comparaison entre tiers et la cohérence entre directions. L’intégration des critères ESG et d’une approche holistique de la gouvernance améliore la qualité des relations contractuelles.
Ce qu’il faut attendre de l’outil : une bibliothèque de critères modulable, une pondération configurable selon la criticité et la capacité à faire évoluer le référentiel sans développement.
Pilier 3 : collecter et vérifier les preuves sans épuiser les fournisseurs
L’efficacité d’une évaluation se joue sur sa capacité à collecter des preuves fiables sans surcharger les équipes ni les fournisseurs. Une déclaration ne suffit pas. Une évaluation sérieuse s’appuie sur des attestations, des certifications et des documents légaux vérifiés et à jour.
Ce que fait une collecte bien organisée :
- Demander au bon endroit : un portail dédié où le fournisseur dépose ses pièces, plutôt que des échanges d’e-mails.
- Relancer automatiquement et anticiper les expirations de documents.
- Vérifier à la source, via API (URSSAF, registres légaux, bases de sanctions).
- Mutualiser les données déjà collectées pour éviter de redemander les mêmes pièces.
- Archiver avec versionnage et un accès granulaire.
Pourquoi c’est clé : la vérification automatisée des documents est le cœur opérationnel de l’évaluation. La mutualisation, éprouvée à grande échelle, évite aux fournisseurs de fournir les mêmes pièces à chaque donneur d’ordre et améliore la qualité des données. Cette sur-sollicitation porte un nom, la supplier fatigue. Nous expliquons comment collecter plus sans sursolliciter vos fournisseurs.
Ce qu’il faut attendre de l’outil : un portail fournisseur, des relances et alertes d’expiration automatiques, et une vérification documentaire connectée aux sources officielles.
Pilier 4 : suivre dans le temps, pas une fois par an
Une évaluation ponctuelle ne suffit plus : la situation d’un fournisseur évolue entre deux campagnes. Une bonne pratique combine trois rythmes.
- Une réévaluation périodique, dont la fréquence dépend de la criticité : plus rapprochée pour les fournisseurs critiques.
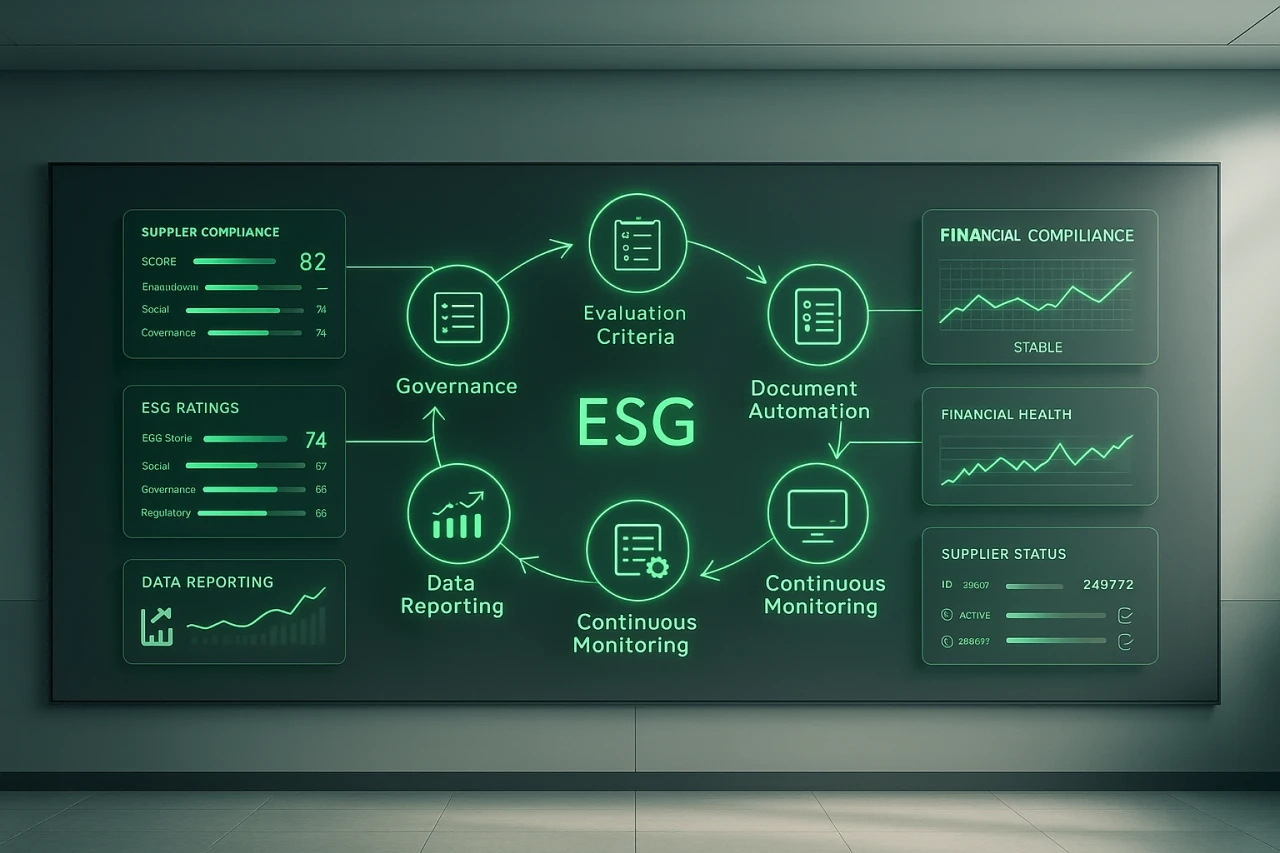
- Une surveillance continue des sources externes (légales, financières, sanctions, ESG).
- Des déclencheurs de réévaluation : incident, alerte sanctions, document expiré, changement de situation du fournisseur, nouveau périmètre contractuel.
Le suivi doit aussi trier l’information. Des alertes contextualisées selon le risque métier et une priorisation automatique des incidents critiques évitent de noyer les équipes sous des signaux de même niveau.
Pourquoi c’est clé : Les risques évoluent en permanence. L’intelligence artificielle appliquée à la gestion des risques tiers permet d’anticiper les ruptures et de transformer l’évaluation en levier de résilience opérationnelle.
Ce qu’il faut attendre de l’outil : une surveillance continue des sources externes, des alertes priorisées et une détection IA des anomalies documentaires et des signaux faibles.
Pilier 5 : piloter par la donnée et agir (plans de progrès)
Évaluer sans agir ne réduit aucun risque. Une évaluation bien menée débouche sur une décision : référencer, maintenir, placer sous surveillance ou engager un plan de progrès avec le fournisseur.
Ce que fait un pilotage efficace :
- Des indicateurs partagés : taux de conformité, scores de risque, criticité.
- Des vues par direction, consolidées pour les organisations multi-entités.
- Des plans de progrès suivis : action corrective, responsable, échéance, preuve de clôture.
- Des exports prêts pour les audits, comités et régulateurs, et des rapports automatisés (RSE, devoir de vigilance, marchés publics).
L’évaluation ne se pilote pas de la même façon selon le contexte : référencement, renouvellement de contrat, projet ou appel d’offres. Notre article sur le pilotage des évaluations fournisseurs par contexte et par projet détaille cette approche.
Pourquoi c’est clé : Les tableaux de bord TPGRC dynamiques accélèrent la prise de décision et réduisent les délais de réponse aux audits.
Ce qu’il faut attendre de l’outil : des tableaux de bord personnalisables par direction, des KPI en temps réel, un suivi des actions correctives et des exports immédiats pour les auditeurs.
Pour aller plus loin
Découvrez comment le Département de la Vendée structure et pilote l’évaluation de ses 664 fournisseurs.
Pilier 6 : connecter l’évaluation au SI achats
L’interopérabilité conditionne la pérennité du dispositif. Une évaluation isolée du SI achats oblige à ressaisir les fournisseurs, et ses décisions restent sans effet dans les outils où se passent les commandes. Connecter l’évaluation à l’ERP, au SRM, à l’e-procurement et à la GED permet de synchroniser le référentiel tiers dans les deux sens et de faire remonter le statut d’évaluation là où les acheteurs décident. Cette intégration brise les silos entre directions et permet le déploiement multi-entités sans refonte du SI existant. Les modalités techniques sont détaillées dans notre article sur l’intégration des systèmes d’information dans les plateformes TPRM.
Ce qu’il faut attendre de l’outil : des connecteurs natifs , des API ouvertes et une synchronisation bidirectionnelle des référentiels tiers.
Cas client : comment AGL a structuré l’évaluation de ses 1 300 transporteurs critiques
Africa Global Logistics (AGL), filiale du groupe MSC spécialisée dans le transport et la logistique en Afrique (2 500 collaborateurs, présent dans 46 pays), devait remplacer rapidement une solution interne défaillante. Il lui fallait gérer la conformité QHSE, légale et anticorruption de ses 1 300 transporteurs critiques, y compris ceux ne disposant pas d’identifiant mondial unique.
Résultats clés à 2 mois du déploiement
des 1 300 transporteurs raccordés à la plateforme
documents collectés, dont la moitié déjà validés
transporteurs totalement conformes
utilisateurs actifs en 3 langues
Sa démarche reprend plusieurs piliers de l’évaluation :
- Gouvernance : un déploiement en 4 vagues sur le continent africain, en 4 à 6 mois, conciliant pilotage centralisé et gestion locale.
- Critères : un parcours QHSE dédié au transport, complété par les exigences légales et l’identification de l’honorabilité des tiers (anticorruption).
- Collecte : une sollicitation fondée sur des attributs spécifiques aux transporteurs, indépendante d’un identifiant mondial unique.
- Pilotage : un suivi en temps réel du taux de tiers actifs et des documents validés.
Je me considère comme un véritable fan d’Aprovall : la plateforme apporte stabilité, ergonomie et simplicité. L’absence totale de bug et la fluidité d’utilisation sont une fonctionnalité majeure — nous pouvons enfin compter sur une solution fiable, stable et parfaitement alignée à nos processus.
David Fornili
Operation Manager | AGL
Par où commencer votre évaluation des fournisseurs ?
Commencez par vos fournisseurs critiques. Cartographiez les tiers dont la défaillance toucherait votre activité ou votre conformité. Définissez ensuite un référentiel de critères commun, validé par les directions impliquées (Achats, Conformité, Juridique, RSE, SI). Lancez une première campagne sur ce périmètre et mesurez le taux de réponse et de conformité. Ajustez le référentiel, puis étendez progressivement la démarche au reste du panel. Une fois la pratique définie, l’étape suivante consiste à choisir l’outil qui la portera : le guide présenté en introduction aide à cadrer ce choix, et notre panorama des plateformes TPRM du marché européen aide à le mener à bien.
Passez à une gestion proactive dès aujourd’hui !
Découvrez comment Aprovall360 structure l’évaluation de vos fournisseurs, de la collecte des preuves au suivi des plans
Vous avez une question ?
Nous avons une réponse.
Un socle commun couvre généralement la conformité légale, la performance (qualité, délais, coûts), l’ESG, la cybersécurité et la santé financière. Le poids de chaque critère dépend de la criticité du fournisseur : on n’évalue pas un prestataire stratégique comme un fournisseur ponctuel. L’essentiel est que toutes les directions utilisent le même référentiel.
Il n’existe pas de fréquence unique : elle dépend du niveau de risque. Les fournisseurs critiques justifient une réévaluation plus rapprochée et une surveillance continue, tandis que les autres peuvent suivre un cycle plus long. Certains événements doivent déclencher une réévaluation sans attendre l’échéance : incident, document expiré, alerte sanctions, nouveau contrat.
L’évaluation de la performance mesure ce que le fournisseur livre : qualité, respect des délais, coûts, service. L’évaluation des risques mesure ce qu’il pourrait vous faire subir : non-conformité légale, défaillance financière, manquement ESG, faille cyber. Les deux sont complémentaires et gagnent à partager le même référentiel et les mêmes données fournisseurs.
C’est un questionnaire que le fournisseur remplit lui-même sur ses pratiques : conformité, ESG, sécurité, organisation. Elle permet de couvrir un large panel sans mobiliser les équipes sur chaque dossier, mais reste déclarative. Ses réponses gagnent donc à être appuyées par des preuves (certificats, attestations) et vérifiées en priorité pour les fournisseurs critiques.
Le tableur tient tant que le panel est réduit et qu’une seule personne le gère. Il montre ses limites quand plusieurs directions évaluent les mêmes fournisseurs, quand des documents expirent sans relance, ou quand un audit exige de retrouver qui a validé quoi. Ces signaux d’alerte sont détaillés dans notre article sur les limites des tableurs et des e-mails pour gérer les risques fournisseurs.
-
 08 janvier 2026Qui a vraiment besoin d’un logiciel TPRM tout-en-un : PME, ETI ou Grands Groupes ?TPRM&TPGRCLa gestion des risques liés aux tiers est devenue un enjeu structurant pour les entreprises européennes, quelle que soit leur taille. Externalisation IT, sous-traitance industrielle, fournisseurs critiques, partenaires de services : chaque relation tierce élargit la chaîne de valeur… et la surface de risque. Mais face à la diversité des outils et des approches disponibles, […]
Lire plus
-
 18 mars 2026Pilotage TPRM : qui doit piloter pour garantir l’adoption ?TPRM&TPGRCPilotage TPRM : choisir le bon sponsor Pilotage TPRM : le succès d’un projet tout-en-un dépend moins de la technologie que d’une gouvernance claire, légitime et transverse. Sans pilote identifié, les arbitrages (scoring, segmentation, workflows, données, intégrations) s’enlisent et l’adoption chute. Le choix du pilote conditionne trois facteurs déterminants : CRO, Achats, RSSI/DSI ou comité […]
Lire plus
-
 19 mars 2026Maturité TPRM : mesurer et optimiser la gestion des risques tiersTPRM&TPGRCMaturité TPRM : indicateurs, niveaux & optimisation des risques fournisseurs Maturité TPRM : les entreprises doivent aujourd’hui mesurer précisément le niveau de structuration de leur gestion des risques tiers pour réduire leur exposition et répondre aux exigences réglementaires. En centralisant les données fournisseurs, en automatisant les évaluations et en déployant un monitoring continu, les organisations […]
Lire plus
-
07 octobre 2026Cyber Risk et TPRM : pourquoi l’évaluation ponctuelle des tiers ne suffit plus ?TPRM&TPGRCLe risk cyber des fournisseurs est maintenant à l’agenda des RSSI mais également des Directions des Achats. Une dualité qui nécessite une orchestration à travers une solution unique des évaluations qui doivent se faire en transparence permettant un pilotage en temps réel. Est-ce que les certifications ISO des fournisseurs sont suffisantes ? Rappel Un tiers, […]
Lire plus