Qui a vraiment besoin d’un logiciel TPRM tout-en-un : PME, ETI ou Grands Groupes ?
La gestion des risques liés aux tiers est devenue un enjeu structurant pour les entreprises européennes, quelle que soit leur taille. Externalisation IT, sous-traitance industrielle, fournisseurs critiques, partenaires de services : chaque relation tierce élargit la chaîne de valeur… et la surface de risque.
Mais face à la diversité des outils et des approches disponibles, une question revient fréquemment : à partir de quand un logiciel TPRM tout-en-un devient-il réellement nécessaire ? Est-ce un sujet réservé aux grands groupes ou une problématique déjà critique pour les PME et les ETI ?
Qu’est-ce qu’un logiciel TPRM tout-en-un ?
Un logiciel TPRM (Third-Party Risk Management) tout-en-un centralise l’ensemble des processus liés à l’évaluation, au suivi et à la gouvernance des tiers. Il couvre généralement :
L’objectif n’est pas seulement de « cocher des cases », mais de piloter les risques tiers sur l’ensemble du cycle de vie, de manière traçable et démontrable.
PME : quand la gestion informelle devient un risque
Les PME disposent souvent d’organisations plus agiles et de portefeuilles fournisseurs plus restreints. Jusqu’à un certain seuil, la gestion des tiers repose sur des fichiers Excel, des échanges e-mail et des contrôles ponctuels.
Cependant, plusieurs signaux doivent alerter :
Dans ces situations, une défaillance fournisseur peut avoir un impact immédiat sur l’activité. Pour les PME opérant dans des secteurs régulés (santé, finance, industrie), ou intégrées à des chaînes de valeur soumises à la CSRD ou au devoir de vigilance, l’absence de dispositif TPRM structuré devient un facteur de risque en soi.
Un logiciel TPRM tout-en-un, dans une version adaptée et modulaire, permet alors de standardiser les pratiques sans alourdir l’organisation.
ETI : le point de bascule le plus fréquent
Les ETI se situent souvent au véritable point de bascule en matière de TPRM. Leur croissance s’accompagne généralement de :
À ce stade, la multiplication des outils spécialisés (questionnaires séparés, fichiers locaux, outils cyber isolés) génère des angles morts : données incohérentes, doublons d’évaluation, difficultés à prioriser les tiers critiques.
Pour une ETI, un logiciel TPRM tout-en-un devient un levier de maîtrise et de performance. Il permet :
Grands Groupes : un impératif stratégique et réglementaire
Les grands groupes gèrent souvent plusieurs milliers de tiers, avec des chaînes de valeur mondiales et des exigences réglementaires cumulatives. Pour eux, la question n’est plus « faut-il un TPRM ? », mais comment le rendre robuste, scalable et audit-ready.
Les enjeux sont multiples :
Un logiciel TPRM tout-en-un est alors indispensable pour assurer la traçabilité des décisions, automatiser les contrôles à grande échelle et produire des reportings cohérents entre entités et pays.
Comment déterminer si un TPRM tout-en-un est nécessaire ?
Plutôt que la taille seule, ce sont quatre critères clés qui doivent guider la décision :
Volume et criticité des tiers
Au-delà de quelques centaines de tiers, la gestion manuelle devient difficilement soutenable.
Pression réglementaire & contractuelle
CSRD, DORA, NIS2 ou exigences de clients grands comptes imposent une capacité de démonstration structurée.
Complexité organisationnelle
Multiplication des équipes impliquées, des outils et des référentiels.
Tolérance au risque
Capacité (ou non) à absorber un incident fournisseur majeur sans impact significatif.
Découvrez Aprovall360 : votre socle TPRM tout-en-un
Un logiciel TPRM tout-en-un ne relève pas d’un effet de mode. Il devient pertinent dès que la complexité, la réglementation ou l’exposition aux risques dépassent ce que des outils fragmentés peuvent gérer.
Dans un contexte européen marqué par une intensification des obligations de gouvernance et de transparence, le TPRM s’impose progressivement comme un socle de résilience et de crédibilité pour l’ensemble des organisations.
-
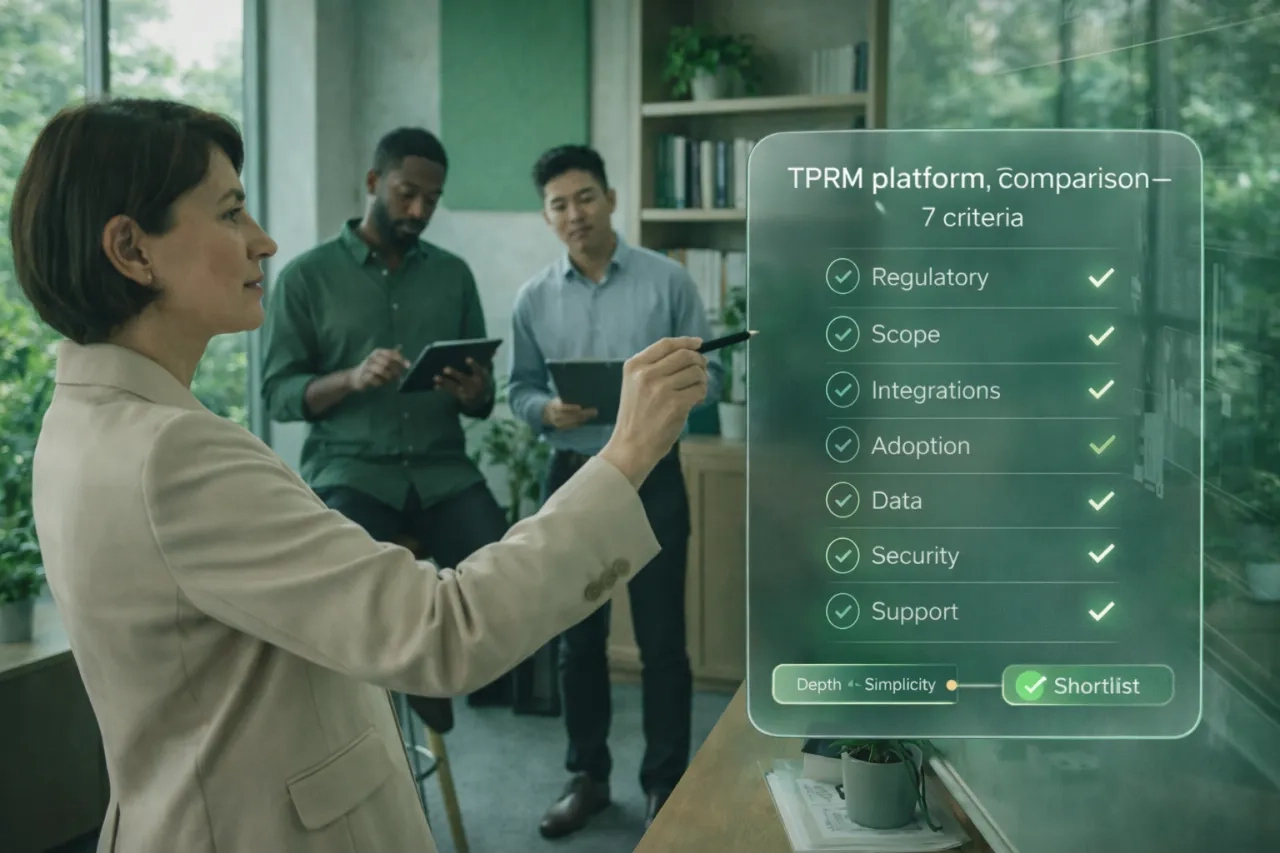 15 janvier 2026Comparatif TPRM : la grille en 7 critères pour départager les plateformes en EuropeTPRM&TPGRCDécouvrez 7 critères structurants pour comparer efficacement les plateformes TPRM en Europe, entre conformité, gouvernance et adoption dans la durée.
Lire plus
-
 14 mars 2026TPRM européenne : piloter des tiers dans le mondeTPRM&TPGRCTPRM européenne : souveraineté & conformité mondiale TPRM européenne : la gestion des risques tiers ne connaît aucune frontière. Entre fournisseurs hors UE et partenaires technologiques, vous devez garantir conformité, sécurité et traçabilité sur toute la chaîne de valeur — sans compromettre la souveraineté des données ni l’anticipation des exigences européennes. Le marché du Third-Party […]
Lire plus
-
 08 juin 2026Comment les solutions de TPRM maximisent votre SRM ?TPRM&TPGRCLe Supplier Relationship Management a structuré la fonction achats. Mais dans un contexte de risques croissants et d’exigences réglementaires renforcées, il doit désormais s’appuyer sur une couche de pilotage du risque fournisseurs pour continuer à créer de la valeur à travers les solutions de TPRM. Un socle solide, mais de nouveaux défis En quelques années, […]
Lire plus
-
 22 juillet 2026Vers une approche mutualisée de la conformité fournisseursTPRM&TPGRCPendant longtemps, chaque entreprise a géré la conformité de ses fournisseurs dans son coin : ses propres outils, ses propres questionnaires, ses propres relances. Résultat ? Des fournisseurs sollicités en double, en triple, par des donneurs d’ordre différents demandant les mêmes pièces. Une fragmentation coûteuse, inefficace, et source d’une « Supplier Fatigue » qui nuit […]
Lire plus