TPRM : définition, enjeux et mise en place de la gestion des risques tiers
En bref
- Le TPRM (Third Party Risk Management) est une approche structurée d’identification, d’évaluation et de suivi des risques liés aux partenaires externes : fournisseurs, sous-traitants, prestataires.
- Il est devenu incontournable : la dépendance aux tiers élargit la surface d’exposition au-delà des contrôles internes, et les réglementations européennes imposent une surveillance renforcée des partenaires.
- Il couvre plusieurs familles de risques : financier, conformité, ESG, cyber, opérationnel.
- Il suit tout le cycle de vie de la relation tiers, de la cartographie et de la sélection initiale jusqu’au monitoring continu et à la remédiation.
Votre entreprise est-elle prête à faire face à une cyberattaque majeure chez l’un de vos fournisseurs critiques ? En 2024, l’attaque contre Change Healthcare a exposé les données médicales sensibles de 190 millions d’Américains et paralysé les systèmes de santé pendant plusieurs semaines, démontrant la vulnérabilité des chaînes d’approvisionnement modernes.
La gestion des risques tiers (Third Party Risk Management ou TPRM) est devenue un enjeu stratégique incontournable pour les organisations tant publiques que privées. Ce guide en pose les fondamentaux : ce qu’est le TPRM, pourquoi il s’impose aujourd’hui, quelles familles de risques il couvre, comment se déroule son cycle de vie et comment il évolue vers le TPGRC. Chaque thématique renvoie à un article dédié pour aller plus loin.
Qu’est-ce que le TPRM ?
Le Third Party Risk Management (TPRM) est une approche structurée d’identification, d’évaluation et de suivi des risques liés aux partenaires externes. Il couvre l’ensemble du cycle de vie de la relation tiers, de la sélection initiale au monitoring continu. Son objectif : sécuriser l’écosystème de partenaires d’une organisation face aux risques financiers, opérationnels, réglementaires et cyber.
Ces risques peuvent être de nature cyber, financière, stratégique, technologique ou encore liés à la conformité. Il s’agit de protéger l’organisation contre les disruptions potentielles et d’assurer une résilience continue. Dans un monde où les chaînes d’approvisionnement sont de plus en plus complexes, ignorer ces risques mène à des conséquences graves.
Qu’appelle-t-on un « tiers » ?
Un tiers désigne toute entité externe avec laquelle l’organisation entretient une relation d’affaires : fournisseurs, sous-traitants, prestataires de services, distributeurs et partenaires commerciaux. Au-delà des fournisseurs directs et des partenaires commerciaux traditionnels, le périmètre inclut les sous-traitants critiques, les prestataires cloud et les fournisseurs de services managés.
L’identification des tiers peut s’élargir aux rangs supérieurs. Il n’est plus rare de construire des cartographies qui agrègent des tiers de rang 2 et 3, tant leur position présente un risque fort.
Pourquoi le TPRM est devenu incontournable
Les entreprises dépendent de plus en plus de leurs tiers pour des activités critiques. Une rupture ou un incident chez un fournisseur peut rapidement affecter toute une organisation. La dépendance croissante aux partenaires externes (prestataires IT, fournisseurs critiques, sous-traitants) élargit la surface d’exposition au-delà des contrôles internes traditionnels.
Chiffres clés
7 % des entreprises considèrent la disruption des opérations comme leur principal risque tiers. Source : EY, 2025 Global TPRM Survey
87 % des organisations ont subi un incident impliquant un tiers au cours des trois dernières années. Source : étude Deloitte
Le TPRM répond à trois enjeux majeurs
Maîtriser le risque réglementaire. DORA (janvier 2025), NIS 2 et CSRD ont transformé les exigences de surveillance des tiers, en particulier dans la finance, les infrastructures critiques et les industries à fort impact ESG. Ne pas suivre ses prestataires expose à des sanctions et à une perte d’agrément.
Préserver la continuité d’activité. Une défaillance financière, une cyberattaque ou une non-conformité chez un fournisseur critique peut bloquer la production ou mettre en péril une chaîne logistique entière. Anticiper ces risques est un levier direct de résilience.
Protéger la réputation. Un manquement éthique, environnemental ou social chez un sous-traitant remonte aujourd’hui rapidement à l’organisation donneuse d’ordre. Le TPRM permet de tracer ces risques avant qu’ils ne deviennent publics.
Un risque qui change de nature
Le TPRM ne se substitue pas à la gestion des risques classique : il l’étend aux acteurs externes, avec ses propres méthodes, comme le montre notre comparaison entre le TPRM et la gestion des risques traditionnelle.
Les risques tiers se cumulent : une même défaillance peut être à la fois financière, cyber et réglementaire, ce qu’explique notre article sur la convergence des risques liés aux fournisseurs.
La relocalisation de certaines productions redessine aussi les panels fournisseurs. Notre article explique pourquoi la réindustrialisation fait de la maîtrise des tiers un enjeu stratégique.
Qui est concerné ?
Le TPRM ne se limite plus à la finance. Il concerne toute organisation qui s’appuie sur un réseau de partenaires externes pour fonctionner.
- Banques et assurances : premières concernées par DORA, elles doivent démontrer une surveillance continue de leurs prestataires technologiques critiques.
- Opérateurs d’infrastructures critiques (énergie, transport, santé, télécoms) : NIS 2 impose une cartographie formelle des fournisseurs.
- Secteur public : collectivités, ministères et établissements publics contrôlent la conformité des soumissionnaires aux marchés publics (URSSAF, fiscalité, assurances).
- Industrie : des chaînes d’approvisionnement multi-niveaux exposées aux risques qualité, ESG et géopolitiques.
- BTP : des cascades de sous-traitants, avec des enjeux de travail détaché, de certifications et de sécurité chantier.
- Distribution : le pilotage de fournisseurs internationaux et des risques produit, ESG et logistiques.
Dès qu’une organisation dépend d’un tiers pour une activité critique, le TPRM devient pertinent.
Les grandes familles de risques tiers
Les risques liés aux tiers se regroupent en grandes familles. Chacune mobilise des critères, des sources de données et des équipes différentes. Le TPRM les réunit pour établir un profil de risque complet de chaque partenaire.
Le risque financier
Le risque financier porte sur la santé économique du tiers : sa capacité à honorer ses engagements, à assurer la continuité de son activité et à résister aux perturbations du marché. L’enjeu est de détecter les signaux précoces de difficultés financières qui pourraient impacter la continuité de service. Les indicateurs à suivre sont détaillés dans notre guide des indicateurs essentiels pour évaluer la santé financière d’un fournisseur.
Le risque de conformité et d’anticorruption
Le risque de conformité recouvre le respect, par le tiers, des cadres juridiques qui s’appliquent à lui et à la relation : obligations sociales et fiscales, certifications, sanctions internationales, exigences anticorruption. Ne pas suivre ses prestataires expose l’organisation à des sanctions. Les principaux textes européens sont présentés plus bas, dans la section consacrée au cadre réglementaire.
Le risque ESG
Le risque ESG mesure l’impact environnemental, social et de gouvernance du tiers, de la décarbonation aux conditions de travail. Un manquement éthique, environnemental ou social chez un sous-traitant remonte rapidement à l’organisation donneuse d’ordre. Pour approfondir, consultez notre article sur les enjeux ESG de la supply chain et des achats responsables.
Le risque cyber
Le risque cyber porte sur les mesures de cybersécurité du tiers et la protection des informations sensibles auxquelles il accède, souvent appréciées au regard de standards comme ISO 27001. Par exemple, une banque distribue un questionnaire ISO 27001 à ses prestataires IT et obtient un score de risque cyber par fournisseur. Les critères à retenir sont présentés dans notre article sur l’évaluation de la cybersécurité des fournisseurs.
Le risque opérationnel et de continuité
Le risque opérationnel concerne les processus métiers du tiers, ses plans de continuité et sa capacité d’adaptation aux disruptions. Une défaillance chez un fournisseur critique peut bloquer la production ou mettre en péril une chaîne logistique entière. Pour hiérarchiser ces risques, suivez notre méthodologie de cartographie des risques tiers.
Cette approche multidimensionnelle permet d’établir un profil de risque complet pour chaque tiers et d’adapter les mesures de contrôle en conséquence.
Le cycle de vie TPRM : les étapes clés
Le TPRM s’organise en un cycle continu, qui suit la relation avec chaque tiers de sa sélection à son suivi dans la durée.
Étape 1 : cartographier l’écosystème des tiers
La première étape, critique et fondamentale, consiste à cartographier l’écosystème complet des tiers. Cette cartographie doit s’appuyer sur une méthodologie structurée afin d’évaluer l’importance stratégique de chaque relation. De nombreuses organisations utilisent des matrices de criticité pour classer leurs tiers selon leur impact potentiel sur les opérations, la conformité et la réputation. Identifiez les partenaires critiques, ceux dont la défaillance impacterait vos opérations, votre conformité ou votre réputation, et concentrez l’effort sur eux.
Étape 2 : sélectionner et qualifier les tiers
La définition de critères de sélection rigoureux constitue le fondement d’un TPRM efficace. Ces critères portent sur la sécurité et la conformité documentée, la stabilité financière, la maturité opérationnelle, la performance ESG et la capacité d’adaptation. Ils doivent être adaptés au type de service fourni : un fournisseur IT n’appelle pas les mêmes exigences qu’un fournisseur logistique. Cette démarche de qualification est détaillée dans notre article sur la due diligence fournisseurs.
La collecte des pièces réglementaires fait partie de cette étape, sans en être le cœur. Il s’agit d’automatiser la sollicitation, la vérification et le renouvellement des certificats, attestations et licences exigés, et de les réunir dans un dossier numérique par tiers, versionné et sécurisé. Par exemple, une collectivité collecte automatiquement les attestations URSSAF et fiscales des soumissionnaires à un appel d’offres et relance les retardataires. Un dossier complet ne suffit pas pour autant à qualifier le niveau de risque d’un tiers : c’est le rôle de l’évaluation.
Étape 3 : évaluer les risques
L’évaluation collaborative des risques constitue une étape critique du processus TPRM. Elle consiste à scorer chaque tiers sur les axes critiques (financier, cyber, ESG, conformité, opérationnel) à l’aide de questionnaires ciblés, d’indicateurs de performance et de scores de risque mis à jour en continu. Des outils d’analyse permettent de noter et de classer automatiquement les tiers selon leur niveau de risque : certains fournisseurs posent des risques élevés en cybersécurité, tandis que d’autres représentent un danger financier.
Étape 4 : surveiller en continu
L’évaluation initiale n’est que le point de départ d’un processus dynamique et continu. L’objectif est de passer d’évaluations ponctuelles à une surveillance permanente. Celle-ci combine plusieurs couches : audits et vérifications terrain, tableaux de bord d’indicateurs clés de risque (KRI), alertes précoces, suivi des exigences réglementaires et des renouvellements de documents, et intégration de données internes et de scores externes. Par exemple, un distributeur reçoit une alerte automatique lorsqu’un fournisseur stratégique perd sa certification ou voit son score de solvabilité chuter. Pour comprendre comment ces scores évoluent dans le temps, lisez notre article sur le risk scoring dynamique.
Étape 5 : remédier et faire évoluer la relation
La remédiation efficace exige une approche structurée et rapide face aux risques identifiés. Elle passe par une évaluation d’impact immédiate, priorisée selon la criticité, puis par des actions correctives ciblées et proportionnées au niveau de risque, et enfin par un suivi par indicateurs (KPI) pour ajuster la stratégie si nécessaire. Dans le secteur public, par exemple, cette approche anticipative permet aux collectivités territoriales de maintenir la continuité des services essentiels même en cas de défaillance d’un prestataire critique.
Adopter une approche proactive permet de gérer les risques avant qu’ils ne deviennent des menaces réelles. Cela renforce aussi les relations avec les fournisseurs, en favorisant une collaboration fondée sur la confiance mutuelle.
Pour aller plus loin
Pour anticiper la suite, notre livre blanc explore ce que deviendront la gestion et l’évaluation des tiers.
Le cadre réglementaire européen en bref
Plusieurs textes encadrent désormais la relation avec les tiers. DORA impose aux acteurs financiers de démontrer une surveillance continue de leurs prestataires technologiques critiques. NIS 2 renforce les exigences pesant sur les fournisseurs des opérateurs d’infrastructures critiques. La CSRD et le devoir de vigilance portent les enjeux ESG jusque dans la chaîne d’approvisionnement. Selon le secteur, d’autres cadres s’ajoutent, comme le RGPD pour les prestataires qui traitent des données personnelles, ou les réglementations ICPE et REACH dans l’industrie. Leur point commun : l’organisation doit pouvoir démontrer qu’elle connaît, évalue et suit ses tiers.
→ Pour une vue texte par texte, consultez notre panorama des réglementations applicables à l’évaluation des fournisseurs.
Point de vigilance
Le périmètre de chaque texte dépend de la taille, du secteur et du statut de l’organisation : vérifiez ceux qui s’appliquent à la vôtre avant de calibrer votre programme TPRM.
Qui pilote le TPRM dans l’entreprise ?
Le TPRM est par nature transverse : achats, conformité, juridique, sécurité et finance partagent les mêmes tiers. Chaque fonction y joue un rôle distinct.
- Achats : sélection, référencement et onboarding des tiers, pilotage de la relation fournisseur.
- Conformité : définition des exigences réglementaires applicables aux tiers et contrôle de leur respect.
- Finance : suivi de la santé financière des tiers critiques.
- RSE : critères ESG, engagements des fournisseurs, données utiles au reporting extra-financier.
- DSI / RSSI : évaluation de la sécurité des prestataires IT et de leurs accès aux données.
- Juridique : clauses contractuelles et obligations de vigilance.
- Direction : niveau de risque acceptable, arbitrages et allocation des ressources.
Une équipe bien formée constitue votre première ligne de défense face aux risques tiers. Elle assure la coordination entre les services concernés et permet une réponse plus rapide et plus cohérente en cas d’incident. Pour structurer ces rôles, découvrez comment construire une gouvernance des tiers efficace.
Du TPRM au TPGRC
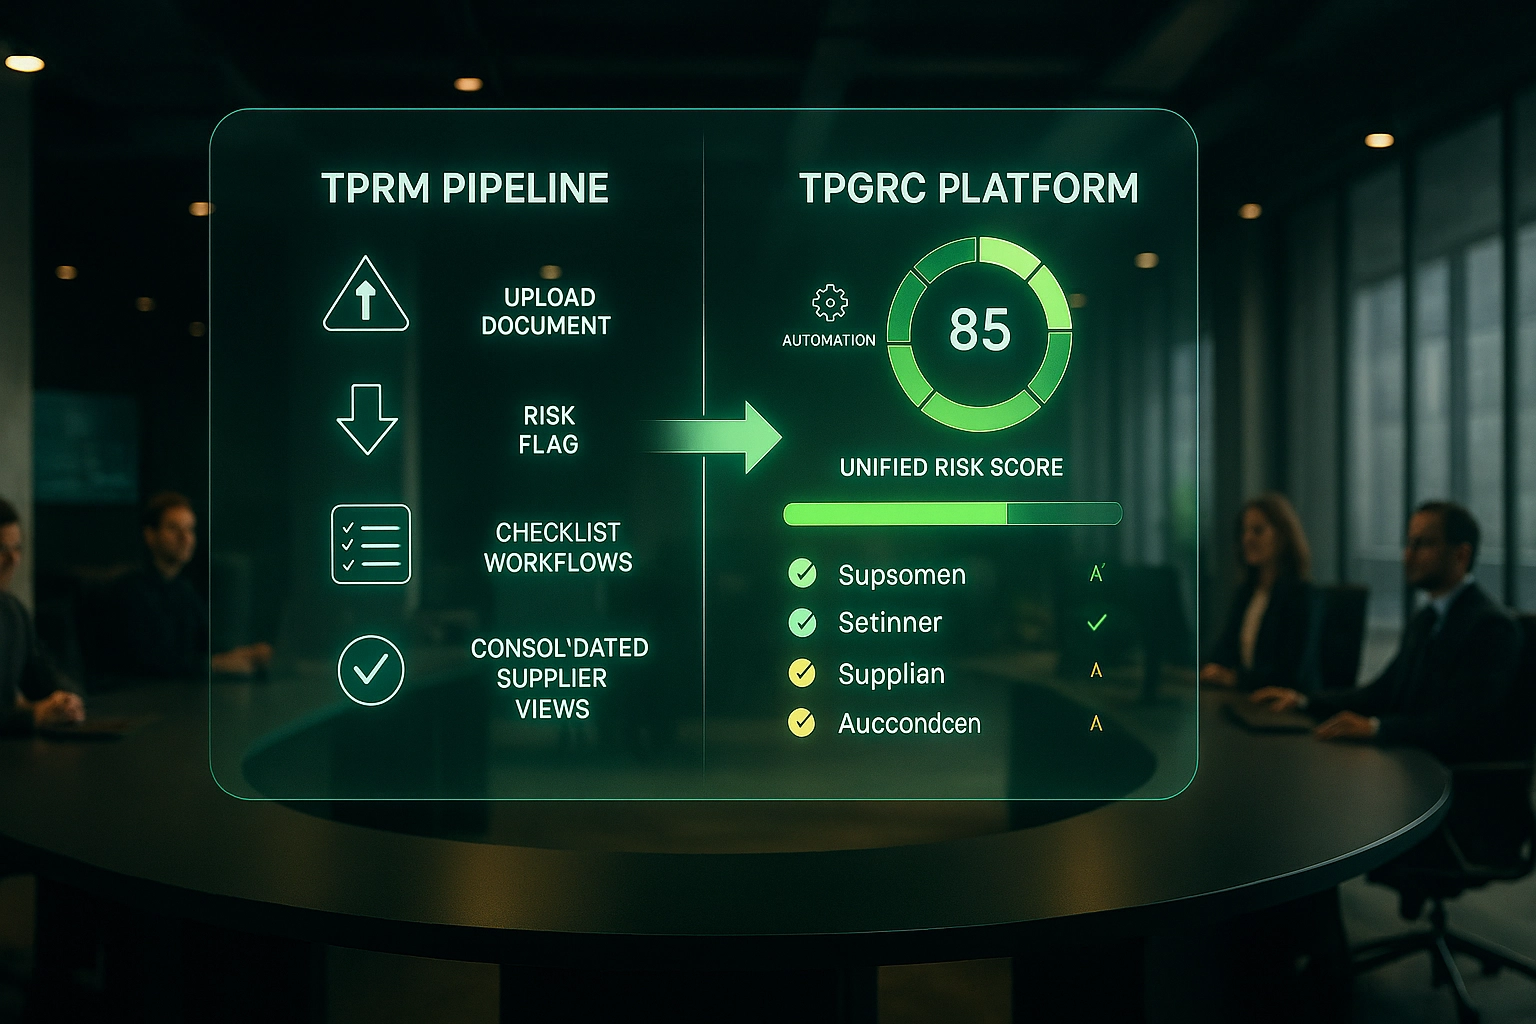
Le Third Party Governance & Risk Compliance (TPGRC) prolonge le TPRM en intégrant gouvernance et conformité dans une plateforme unifiée. Là où le TPRM répond à « ce tiers est-il risqué ? », le TPGRC répond à « comment piloter, à l’échelle de l’organisation, l’ensemble de mes relations tiers ? ».
Cette évolution devient nécessaire dès qu’une organisation est exposée à plusieurs réglementations simultanées (DORA, NIS 2, CSRD, devoir de vigilance). Le TPGRC apporte :
- Une vision consolidée à l’échelle de l’organisation, et non plus tiers par tiers ;
- Une gouvernance partagée entre directions métier, conformité, achats et sécurité, avec des rôles, des responsabilités et des processus décisionnels clairement définis ;
- Une mutualisation des évaluations, qui réduit la supplier fatigue ;
- Une traçabilité complète, exigée par les régulateurs ;
- Une anticipation réglementaire : au-delà de la simple conformité, les processus de gouvernance s’adaptent de façon proactive.
| Aspect | TPRM traditionnel | TPGRC |
|---|---|---|
| Focus principal | Risques et menaces | Gouvernance et opportunités |
| Approche | Réactive et défensive | Proactive et collaborative |
| Périmètre | Sécurité et conformité | Holistique, incluant l’ESG |
| Intégration | Souvent isolée | Intégrée aux processus métiers |
Selon Cyber Defense Magazine, les organisations ayant adopté une approche TPGRC intégrée ont réduit de 60 % les incidents liés aux tiers par rapport à celles qui s’appuient sur des évaluations ponctuelles.
En pratique, la transition du TPRM vers le TPGRC est progressive : on consolide d’abord les briques TPRM (collecte, évaluation, monitoring), puis on les intègre dans une gouvernance transverse.
→ Pour aller plus loin, lisez notre article sur les perspectives du TPGRC et l’élargissement du spectre des évaluations.
À retenir
Le TPRM est la brique fondamentale, centrée sur l’évaluation et la gestion des risques de chaque tiers. Le TPGRC en est la vision globale : il intègre gouvernance, gestion des risques et conformité à l’échelle de tout l’écosystème tiers.
Passage d’une collecte documentaire à une plateforme de gouvernance des risques et de la conformité des tiers (TPGRC).
Mettre en place un programme TPRM
Un programme TPRM ne se résume pas à un outil : c’est un ensemble de principes, de rôles et de processus, à calibrer selon la maturité et le secteur de l’organisation. Quelques bonnes pratiques s’appliquent quel que soit le point de départ.
Standardiser les questionnaires. Un référentiel unique, modulaire par typologie de risque, facilite la collecte et permet la comparaison entre tiers.
Adapter les exigences au secteur et au type de tiers. Une collectivité territoriale confrontée aux enjeux RGPD, une entreprise du BTP qui gère des sous-traitants multi-niveaux et un industriel soumis aux réglementations ICPE et REACH n’ont pas les mêmes priorités.
Automatiser le répétitif, contrôler le critique. L’automatisation libère les équipes des relances et des vérifications pour qu’elles se concentrent sur l’analyse des cas à fort enjeu.
Briser les silos. Achats, conformité, juridique, sécurité et finance partagent les mêmes tiers : un référentiel unifié évite les évaluations redondantes.
Former les équipes internes. Des formations régulières permettent aux collaborateurs de comprendre les enjeux et d’identifier les signaux d’alerte. Elles couvrent les cybermenaces, les indicateurs de santé financière des partenaires, le cadre réglementaire applicable et une culture de résilience opérationnelle.
Communiquer de façon transparente avec les tiers. Informer les partenaires des attentes, des changements réglementaires et des résultats des évaluations renforce la collaboration et instaure une relation de confiance mutuelle.
Pour situer votre organisation, commencez par évaluer la maturité de votre programme TPRM. Pour passer à l’action, appuyez-vous sur notre méthodologie de déploiement d’une plateforme TPRM en entreprise privée.
Outils et technologies : le rôle d’une plateforme TPRM
Les solutions technologiques sont devenues un pilier du TPRM moderne. Les plateformes intègrent désormais l’intelligence artificielle et l’analyse prédictive pour automatiser l’identification, l’évaluation et la surveillance des risques tiers. Les usages concrets de l’IA dans ce domaine sont présentés dans notre article sur l’intelligence artificielle appliquée à la gestion des risques tiers.
Une plateforme TPRM couvre l’ensemble du cycle de vie des tiers à travers plusieurs capacités :
- Questionnaires et scoring : bibliothèques par risque (cyber, ESG, financier, qualité), pondération configurable, scores actionnables.
- Surveillance continue : connexion aux registres légaux, aux agences de notation, aux bases de sanctions et à la threat intelligence.
- Workflows configurables : validations multi-niveaux, relances, rappels d’échéance, escalades et traçabilité des actions, sans développement spécifique.
- Collecte documentaire automatisée : sollicitation des tiers, contrôle des validités, archivage versionné.
- Tableaux de bord et reporting : vues consolidées par risque, criticité et direction métier, exportables pour les comités et les régulateurs.
- Intégration au SI : connecteurs ERP, e-procurement, CRM, GED, SRM et outils de GRC, pour que le TPRM alimente les outils existants et soit alimenté par eux.
Côté fournisseurs, la collecte doit rester pratique et rapide. Il s’agit souvent de PME avec une ou deux personnes à l’administratif : réutiliser les évaluations déjà réalisées réduit la supplier fatigue. Le bon outil n’est pas le plus complet, mais celui qui correspond à votre maturité et à votre secteur.
→ Pour comparer les options, consultez notre guide pour choisir une plateforme TPRM.
Chez Aprovall, cette logique se traduit par une plateforme TPRM et TPGRC, Aprovall360, qui réunit l’évaluation des risques, le pilotage de la conformité et la collecte documentaire dans un espace collaboratif. Son approche mutualisée permet de retrouver une part importante de ses tiers ayant déjà complété des parcours d’évaluation (décarbonation, anticorruption, risques financier et cyber).
Découvrir la plateforme de gouvernance des tiers Aprovall
Découvrez comment Aprovall réunit l’évaluation des risques, le pilotage de la conformité et la collecte documentaire de vos tiers dans une plateforme collaborative unique.
Vous avez une question ?
Nous avons une réponse.
TPRM est l’acronyme de Third Party Risk Management, soit la gestion des risques tiers. Il désigne l’approche structurée par laquelle une organisation identifie, évalue et suit les risques liés à ses partenaires externes, de la sélection initiale au monitoring continu.
La gestion des prestataires porte sur la relation commerciale et opérationnelle : contrats, performance, qualité de service, coûts. Le TPRM se concentre sur les risques que ces tiers font peser sur l’organisation, qu’ils soient financiers, cyber, ESG, réglementaires ou opérationnels. Les deux démarches se complètent et s’appuient souvent sur le même référentiel de tiers.
Le TPRM est centré sur l’évaluation et la gestion des risques liés à chaque tiers. Le TPGRC est une approche élargie qui intègre gouvernance, gestion des risques et conformité dans une plateforme unifiée, à l’échelle de tout l’écosystème. Le TPRM en est la brique fondamentale.
Un cadre TPRM pour les sous-traitants fixe des exigences de certification et de qualification proportionnées au niveau de risque de chacun et à son rôle. Par exemple, un sous-traitant qui intervient sur la structure d’un ouvrage nécessite des contrôles plus stricts qu’un prestataire de services annexes. Ce cadre peut s’étendre aux tiers de rang 2 et 3 : découvrez pourquoi évaluer les rangs supérieurs de fournisseurs.
À grande échelle, l’enjeu est de concentrer l’effort sur les tiers critiques grâce à une matrice de criticité. Les autres leviers sont la standardisation des questionnaires, l’automatisation des tâches répétitives (relances, renouvellements, alertes) et la centralisation des données dans un référentiel unique, intégré aux outils existants. La mutualisation des évaluations limite par ailleurs la supplier fatigue.
La mise en œuvre commence généralement par la cartographie et la priorisation des tiers. Viennent ensuite le paramétrage des questionnaires et des workflows, l’intégration au système d’information et l’onboarding progressif des fournisseurs. Pour le détail, lisez notre article sur les étapes de déploiement d’un logiciel TPRM.
-
 10 mai 2025Plateforme TPRM : guide 2026 pour les entreprises européennesTPRM&TPGRCPlateforme TPRM : pour une entreprise européenne, choisir la bonne solution en 2026 revient à sécuriser la gestion des tiers à un moment où NIS2, DORA, CSRD, Sapin II, le devoir de vigilance et le RGPD encadrent les attentes en matière de traçabilité et de preuve. → Si vous découvrez le sujet, commencez par notre […]
Lire plus
-
 13 janvier 2026TPRM européen tout-en-un : répondre à RGPD, NIS2, DORA & CSRDTPRM&TPGRCTPRM européen : la gestion des risques liés aux tiers (Third-Party Risk Management – TPRM) est devenue un enjeu structurant pour les entreprises européennes. L’augmentation des exigences réglementaires, la dépendance croissante aux fournisseurs critiques et la multiplication des incidents cyber placent les tiers au cœur de la gestion des risques. Dans ce contexte, une approche […]
Lire plus
-
 20 mars 2026Intégration données fournisseurs : levier clé du TPRM & supply chain résilienteTPRM&TPGRCIntégration des données fournisseurs : centralisation, TPRM & performance supply chain À noter Intégration données fournisseurs : centraliser et unifier les informations tiers est devenu indispensable pour structurer un TPRM efficace et renforcer la résilience de la supply chain. En éliminant les silos, en automatisant les flux et en fiabilisant les données, les organisations gagnent […]
Lire plus
-
 16 avril 2026Plateforme TPRM tout-en-un : ce que ça change vraiment pour les équipes achatsTPRM&TPGRCPlateforme TPRM tout-en-un permet aux directions achats de centraliser la gouvernance des tiers et de structurer une démarche TPRM et TPGRC sur l’ensemble du cycle de vie. En réduisant la dispersion des données et en améliorant la traçabilité, ce type de plateforme aide à mieux prioriser les tiers à traiter et à limiter la fatigue […]
Lire plus