Tableau de bord KRI : retours d’expérience après le déploiement
Que se passe-t-il après le déploiement d’un tableau de bord KRI ? Retours d’expérience, ajustement des seuils, fatigue d’alertes, intégration BI et pilotage TPRM pour passer de la donnée à l’action.
KRI fournisseurs : relier les risques tiers aux objectifs financiers
KRI fournisseurs : apprenez à relier vos indicateurs de risque tiers aux objectifs financiers (trésorerie, marges, coûts non planifiés). Méthode TPRM, seuils, scénarios et dashboards.
KRI fournisseurs : comment surveiller efficacement le risque tiers au quotidien ?
KRI fournisseurs : suivez le risque tiers au quotidien avec 5–10 indicateurs actionnables (finance, cyber, conformité), seuils et alertes TPRM.
TPRM & silos organisationnels : comment décloisonner l’entreprise
TPRM silos organisationnels : centralisez les données fournisseurs, alignez Achats, Juridique, IT, Compliance et accélérez les décisions avec une traçabilité partagée.
Risques fournisseurs cachés : pourquoi les directions Achats les sous-estiment encore
Risques fournisseurs cachés : pourquoi les Achats sous-estiment les rangs 2/3, l’impact financier et comment passer à la surveillance continue.
L’apport essentiel des données dans les évaluations de fournisseurs au sein d’une solution TPRM
L’évaluation des fournisseurs constitue depuis toujours une priorité pour les Directions Achats, Conformité et Risk Management. Si ces évaluations reposaient historiquement sur des questionnaires et des analyses internes, elles s’appuient désormais de plus en plus sur des données externes et dynamiques. L’intégration de ces données transforme en profondeur la manière dont les entreprises évaluent, surveillent […]
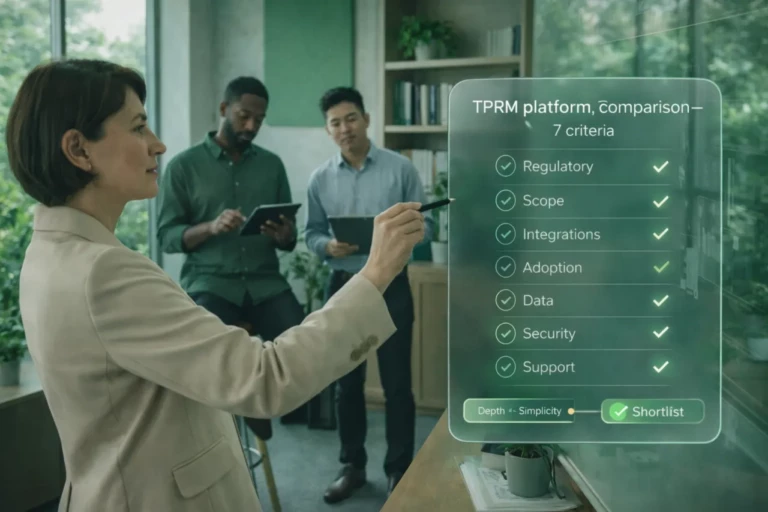
Comparer les plateformes TPRM : 7 critères pour choisir le bon logiciel de gestion des risques fournisseurs
Découvrez 7 critères structurants pour comparer efficacement les plateformes TPRM en Europe, entre conformité, gouvernance et adoption dans la durée.
Plateforme TPRM : simplifier les risques tiers pour Achats & Conformité
Découvrez comment une plateforme TPRM unique centralise les données, automatise les processus et facilite la collaboration entre Achats et Conformité.
TPRM européen tout-en-un : répondre à RGPD, NIS2, DORA & CSRD
TPRM européen : la gestion des risques liés aux tiers (Third-Party Risk Management – TPRM) est devenue un enjeu structurant pour les entreprises européennes. L’augmentation des exigences réglementaires, la dépendance croissante aux fournisseurs critiques et la multiplication des incidents cyber placent les tiers au cœur de la gestion des risques. Dans ce contexte, une approche […]